
Một tuần tồi tệ đã dạy chúng ta gì về rủi ro chuỗi cung ứng phần mềm
Authors
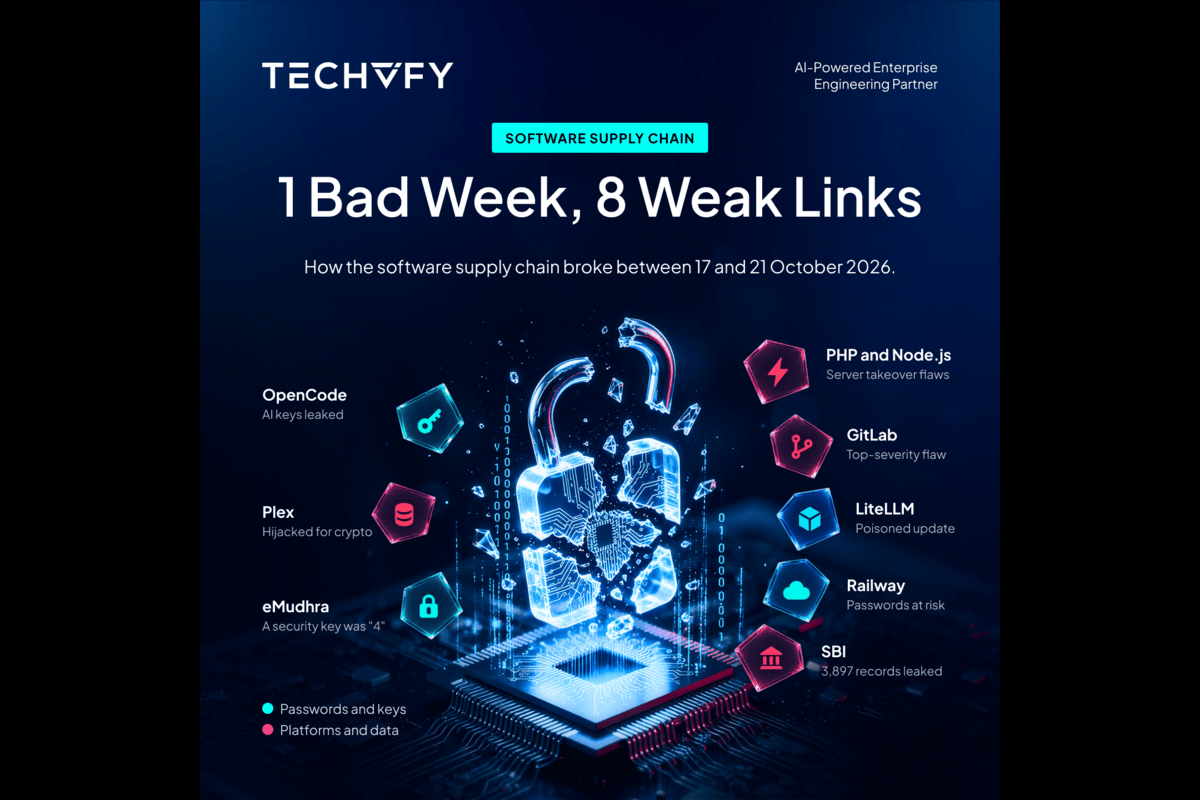
Giữa ngày 17 và 21 tháng 10 năm 2026, tám sự cố bảo mật riêng biệt đã ảnh hưởng đến các công cụ và dịch vụ mà phần mềm hiện đại dựa vào. Một nền tảng lưu trữ, hai công cụ phát triển AI, một tổ chức cấp chứng chỉ, ba nền tảng phần mềm được sử dụng rộng rãi, một máy chủ truyền thông và một ngân hàng đều trở thành tin tức trong vòng năm ngày. PHP2Shell thu hút phần lớn sự chú ý, nhưng nó chỉ là một mắt xích trong chuỗi sự kiện dài hơn.
Xét riêng từng sự cố, mỗi sự kiện dường như là một câu chuyện riêng biệt. Khi nhìn chung lại, chúng cho thấy phần lớn bảo mật của một công ty hiện nay phụ thuộc vào mã nguồn, khóa và dịch vụ nằm ngoài hệ thống của chính họ. Bài viết này sẽ trình bày những gì đã xảy ra, điểm chung của các sự cố, và những điều các nhóm có thể kiểm tra khi thông tin vẫn còn mới.
Tám sự cố trong năm ngày
Bảng dưới đây liệt kê từng sự cố, thời điểm xuất hiện và điểm yếu nằm ở đâu. Ngày tháng đề cập đến thời điểm sự cố được công bố hoặc báo cáo lần đầu, không phải lúc sự cố bắt đầu.
| Ngày | Sự cố | Diễn biến | Điểm yếu nằm ở |
|---|---|---|---|
| 17 Oct | OpenCode | Kẻ tấn công đã xâm nhập vào phần cũ của OpenCode Console. Các khóa nhà cung cấp AI được 1,4% người dùng Console lưu trữ đã bị lộ, và một số người dùng báo cáo bị tính phí trái phép trên tài khoản OpenAI, Anthropic và Google của họ. | Khóa lưu trữ trong công cụ bên thứ ba |
| 17 Oct | Plex | Kẻ tấn công đã khai thác chuỗi bốn lỗ hổng trong Plex Media Server, và các cuộc tấn công ban đầu đã cài đặt phần mềm đào tiền mã hóa. CISA cảnh báo về việc khai thác đang diễn ra và đặt hạn chót 23 tháng 10 cho các cơ quan liên bang Mỹ để vá lỗi. | Ứng dụng tiếp xúc với internet |
| 17 Oct | eMudhra | Tám khóa ký của tổ chức cấp chứng chỉ có thể được tính toán từ các chứng chỉ công khai, trong đó có khóa số 4. Chrome, Firefox, Apple, Microsoft và Android đã chặn các chứng chỉ bị ảnh hưởng vào ngày 19 và 20 tháng 10. | Niềm tin đằng sau chứng chỉ website |
| 21 Oct | PHP (PHP2Shell) | Hai lỗ hổng nghiêm trọng cho phép kẻ tấn công chạy mã trên máy chủ web mà không cần đăng nhập. Bản vá được phát hành trong PHP 8.2.35, 8.3.36, 8.4.27 và 8.5.12, trong khi PHP 7.4 đến 8.1 không có bản phát hành chính thức. | Môi trường chạy ngôn ngữ dưới hầu hết các website |
| 21 Oct | Node.js (Node2Shell) | Một lỗ hổng nghiêm trọng trong thư viện nén đi kèm Node.js đã được sửa trong các phiên bản 22.23.4, 24.22.1 và 26.12.1. Node.js 20 đã hết vòng đời và không được vá lỗi. | Thành phần bên thứ ba được đóng gói sẵn |
| 21 Oct | GitLab | GitLab đã sửa một lỗ hổng được đánh giá CVSS 10.0, điểm số cao nhất, ảnh hưởng đến các cài đặt tự quản lý từ phiên bản 7.0 năm 2014. Trước đó đã có một bản vá 10.0 khác vào ngày 12 tháng 10. | Nền tảng lưu trữ mã nguồn công ty |
| 21 Oct | LiteLLM | Bản phát hành 1.107.0 của thư viện AI phổ biến này chứa mã đánh cắp thông tin đăng nhập cloud, khóa SSH và khóa nhà cung cấp AI. Phiên bản này tồn tại trên PyPI khoảng 1 giờ 41 phút, đủ thời gian để khoảng 49.000 lượt tải xuống. | Kênh cập nhật đáng tin cậy |
| 21 Oct | Railway | Nền tảng lưu trữ phát hiện có thể ai đó đã truy cập vào biến môi trường mà khách hàng lưu trữ, trong một số trường hợp đã được giải mã. Mọi người dùng đều được yêu cầu thay thế khóa và thông tin đăng nhập đã lưu. | Bí mật được giữ bởi nhà cung cấp |
| 21 Oct | SBI | Đánh giá sơ bộ của State Bank of India phát hiện 3.897 hồ sơ khách hàng chứa thông tin cá nhân bị rò rỉ trên dark web. Nguồn rò rỉ chưa được xác định. | Chưa rõ |
Điểm yếu thường thuộc về bên thứ ba
Rất ít trong số các sự cố này đòi hỏi phải tấn công trực tiếp vào các công ty bị ảnh hưởng. Khách hàng Railway không làm gì sai, nhưng tất cả đều phải thay thế thông tin đăng nhập đã lưu. Người dùng OpenCode mất tiền do các khóa họ lưu trong công cụ mà họ tin tưởng. Chủ sở hữu website sử dụng chứng chỉ eMudhra không thể biết các khóa phía sau có thể bị đoán ra.
Một nửa trong tám sự cố, gồm Railway, LiteLLM, OpenCode và eMudhra, liên quan đến mật khẩu và khóa được giữ bên ngoài mã nguồn của công ty bị ảnh hưởng. Điều này quan trọng vì hầu hết các đánh giá bảo mật bắt đầu từ hệ thống của công ty, trong khi phần lớn rủi ro lại nằm ở các nền tảng, gói phần mềm và dịch vụ mà công ty phụ thuộc.
Cập nhật đáng tin cậy cũng có thể gây hại
Sự cố LiteLLM là ví dụ hữu ích cho thấy "luôn cập nhật mọi thứ" không phải là chiến lược hoàn chỉnh. Phiên bản độc hại đã được phát hành qua kênh phát hành chính thức của dự án, nên các nhóm cài đặt phiên bản mới nhất tự động nhận được mã đánh cắp thông tin đăng nhập. Theo Wiz, các thông tin đăng nhập cloud bị đánh cắp đã được sử dụng chỉ trong vài giờ.
Cập nhật nhanh vẫn là lựa chọn đúng cho các bản vá bảo mật, như PHP2Shell đã chứng minh. Bài học là cần biết bản cập nhật nào được đưa vào sản xuất tự động, và có cách kiểm tra hoặc tạm dừng khi một gói phổ biến hoạt động bất thường.
Phiên bản cũ không có mạng lưới an toàn
Nhiều bản vá trong tuần này dừng lại ở một mốc giới hạn. PHP 7.4 đến 8.1 chỉ nhận các bản vá nguồn cơ bản từ dự án PHP, Node.js 20 không nhận bản vá nào, và lỗi GitLab ảnh hưởng đến các phiên bản từ năm 2014. Hệ thống chạy các phiên bản này không thể chỉ vá trong một buổi chiều.
Mốc giới hạn tiếp theo đang đến gần. PHP 8.2 sẽ hết vòng đời vào ngày 31 tháng 12 năm 2026, sau đó sẽ không nhận bản vá bảo mật nữa. Các nhóm vẫn vận hành các cổng nội bộ, plugin hoặc công cụ nhà cung cấp trên các phiên bản này phải lựa chọn nâng cấp, cô lập hệ thống hoặc tạm ngưng hoạt động cho đến khi cập nhật được, như CISA đã khuyến cáo với PHP 8.1 và các phiên bản cũ hơn.
Khoảng cách giữa bản vá và cuộc tấn công rất ngắn
PHP phát hành bản vá vào ngày 21 tháng 10, và SecurityWeek báo cáo các cuộc tấn công đã được xác nhận vào ngày 24 tháng 10. Lỗ hổng Plex đã bị khai thác ngay khi được công bố. Trong cả hai trường hợp, thời gian để tìm và cập nhật mọi hệ thống bị ảnh hưởng chỉ tính bằng ngày.
Tốc độ này biến việc kiểm kê thành câu hỏi về bảo mật. Nhóm đã biết rõ vị trí từng runtime và gói có thể phản ứng trong vài giờ, trong khi nhóm phải tìm kiếm trên máy chủ, container và công cụ nhà cung cấp thường mất một tuần hoặc hơn.
Những điều nhóm có thể kiểm tra ngay
Không cần công cụ mới để bắt đầu với các bước sau. Mỗi bước giúp xử lý sự cố tiếp theo dễ dàng hơn:
- Liệt kê các runtime, framework và phiên bản đang chạy trong sản xuất, bao gồm container, plugin và thiết bị nhà cung cấp.
- Ghi lại các dịch vụ bên ngoài lưu trữ mật khẩu, khóa và token của bạn, và ai có thể thay thế chúng.
- Ghi chú các phụ thuộc tự động cập nhật và cách bạn sẽ tạm dừng chúng nếu bản phát hành có dấu hiệu bất thường.
- Theo dõi ngày hết vòng đời của phần mềm bạn sử dụng, bắt đầu với PHP 8.2 vào ngày 31 tháng 12 năm 2026.
- Duy trì danh sách thành phần phần mềm (SBOM), liệt kê mọi thành phần trong mỗi bản build, để việc kiểm tra phiên bản bị ảnh hưởng trở nên nhanh chóng.
Cái nhìn rõ hơn về những gì bạn phụ thuộc
Không có sự cố nào trong số này là hiếm gặp. Hầu hết đều qua các kênh thông thường: một khóa lưu trữ, một bản cập nhật định kỳ, một phiên bản cũ chưa được thay thế. Điều này làm cho tuần vừa qua đáng nhớ, vì các kênh tương tự tồn tại trong hầu hết tổ chức xây dựng hoặc vận hành phần mềm.
Kết quả hữu ích nhất của một tuần như thế là có được bức tranh rõ ràng về hệ thống bạn dựa vào, ai giữ các khóa nào, và phiên bản nào sắp hết hỗ trợ. Khi có bức tranh đó, các khuyến cáo tiếp theo sẽ dễ hiểu hơn nhiều.
Nếu quý khách muốn hỗ trợ xây dựng bức tranh đó, Techvify đang cung cấp buổi tư vấn miễn phí và kiểm tra lộ trình bao gồm phụ thuộc, bí mật và khóa, pipeline và quyền truy cập AI-agent. Quý khách có thể yêu cầu kiểm tra mức độ ảnh hưởng tại đây.
Sự kiện được xác minh vào ngày 28 tháng 10 năm 2026.
Nguồn
TechCrunch: vi phạm OpenCode · BleepingComputer: Plex2Shell · The Next Web: khóa chứng chỉ eMudhra · Tenable: FAQ PHP2Shell · SecurityWeek: khai thác PHP2Shell · CISA: cảnh báo PHP · Aikido: Node2Shell · The Hacker News: lỗ hổng GitLab CVSS 10.0 · Wiz: sự cố LiteLLM · BleepingComputer: Railway · Moneylife: rò rỉ dữ liệu SBI