
Cách kiểm tra mức độ rủi ro chuỗi cung ứng phần mềm trong thực tế
Authors
Khi CISA thêm cả hai lỗ hổng PHP2Shell vào danh mục Known Exploited Vulnerabilities vào ngày 26 tháng 10 năm 2026, lời khuyên dành cho các tổ chức bắt đầu với một hướng dẫn đơn giản: lập danh mục tất cả các hệ thống chạy bất kỳ phiên bản PHP nào, sau đó vá lỗi hoặc ngắt kết nối. Với nhiều đội ngũ, bước đầu tiên này lại khó hơn việc vá lỗi, bởi PHP và các thành phần liên quan được phân tán trên các bảng điều khiển hosting, container, công cụ nhà cung cấp và các dự án không còn ai quản lý.
Hướng dẫn này sẽ giúp quý khách kiểm tra mức độ rủi ro thực tế, từ việc xây dựng danh mục đến quyết định sửa chữa trước những gì và xử lý các hệ thống không thể cập nhật ra sao. Cách tiếp cận này cũng hiệu quả với nhiều trường hợp ngoài PHP, vì hầu hết các sự cố trong tháng 10 đều xảy ra qua các phụ thuộc, khóa lưu trữ và công cụ xây dựng cũng như runtime.
Tại sao phải lập danh mục trước
Mọi quyết định sau này đều dựa trên việc biết quý khách đang vận hành gì. Censys ước tính khoảng 10 triệu trong số 42 triệu dịch vụ PHP mà họ quan sát được trên internet đã được vá lỗi tính đến ngày 27 tháng 10, theo The Record, điều này đồng nghĩa với rất nhiều hệ thống vẫn chạy phiên bản bị ảnh hưởng. Trong hầu hết tổ chức, các hệ thống chưa được vá thường là những hệ thống chưa có trong danh sách hơn là những hệ thống đội ngũ chọn không xử lý.
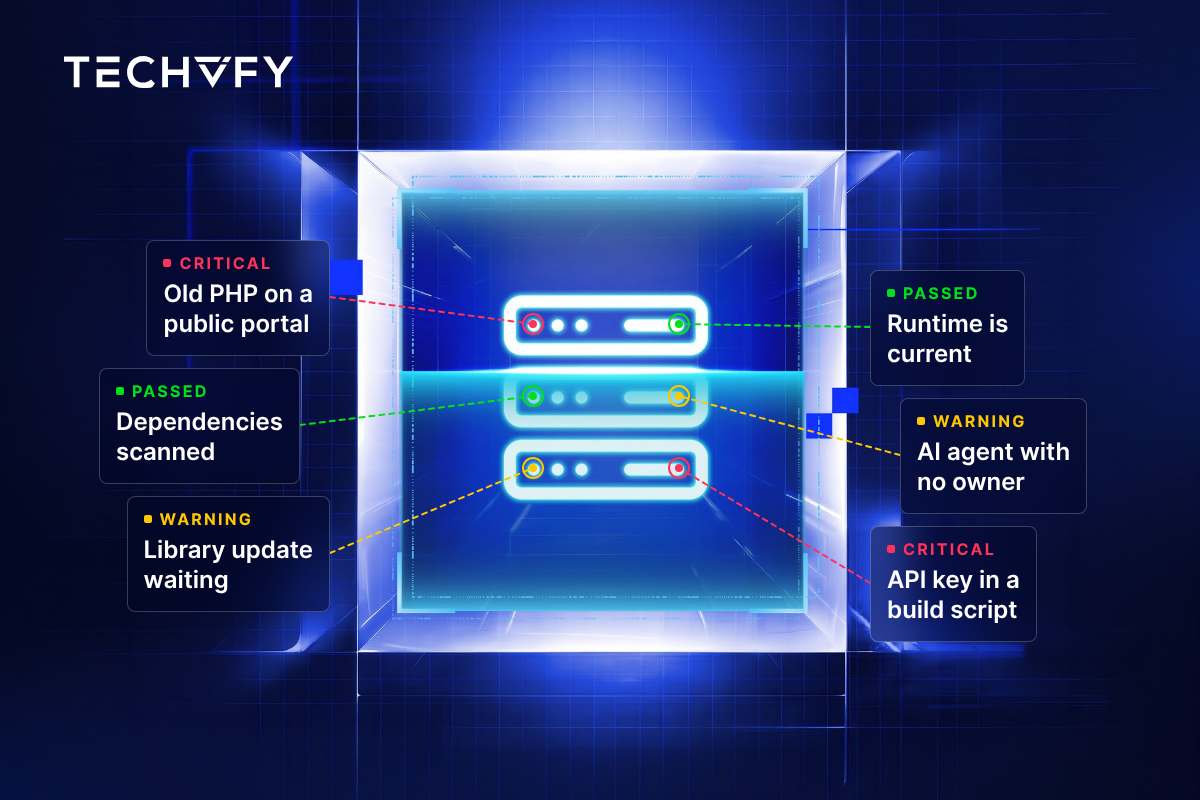
Một danh mục hữu ích không chỉ là danh sách máy chủ. Nó ghi lại runtime và phiên bản từng hệ thống sử dụng, các thư viện được kéo vào, mật khẩu và khóa lưu trữ, cách thức xây dựng và triển khai, cũng như các công cụ hoặc AI agent có quyền truy cập. Khi có danh mục này, câu hỏi "chúng ta có bị ảnh hưởng không?" trở thành việc tra cứu thay vì tìm kiếm.
Năm khu vực cần kiểm tra
1. Runtime
Bắt đầu với các runtime ngôn ngữ phía sau website và ứng dụng của quý khách: PHP, Node.js, Java, .NET, Python và các ngôn ngữ khác. Ghi lại phiên bản chính xác trên từng hệ thống, bao gồm bản staging, các trang chiến dịch cũ và bất kỳ thành phần nào được đóng gói trong bảng điều khiển hosting hoặc thiết bị của nhà cung cấp. Kiểm tra phiên bản đang chạy trên máy chủ, vì phiên bản trong file build hoặc ticket có thể không trùng với phiên bản đang hoạt động.
2. Phụ thuộc
Hầu hết ứng dụng dựa vào nhiều mã nguồn bên thứ ba hơn là mã tự phát triển. Sử dụng file khóa của trình quản lý gói hoặc công cụ quét phụ thuộc để liệt kê mọi thư viện và phiên bản, sau đó so sánh với các lỗ hổng đã biết. Chú ý cách cập nhật, vì sự cố LiteLLM trong tháng 10 cho thấy một bản cập nhật tự động từ nguồn tin cậy vẫn có thể chứa mã độc hại.
3. Bí mật và khóa
Liệt kê mật khẩu cơ sở dữ liệu, khóa API, thông tin đăng nhập cloud và token mà từng hệ thống sử dụng, nơi lưu trữ và ai có thể thay thế. Tìm các khóa lưu trong mã nguồn, script build hoặc cấu hình chia sẻ, cũng như thông tin đăng nhập được nền tảng bên ngoài giữ thay cho quý khách. Vì một lỗ hổng PHP2Shell có thể làm lộ bộ nhớ máy chủ, bất kỳ bí mật nào trên hệ thống chưa vá, có kết nối internet đều nên được coi là đã bị lộ cho người khác.
4. Pipeline
Pipeline xây dựng và triển khai quyết định những gì được đưa vào môi trường sản xuất, nên cần được kiểm tra. Ghi lại các bước quét mã và phụ thuộc, các thông tin đăng nhập pipeline nắm giữ, và liệu các container image có được xây dựng lại khi base image hoặc runtime được vá hay không. Một image được xây dựng trước khi vá sẽ giữ phiên bản cũ cho đến khi ai đó xây dựng lại và triển khai.
5. AI agent có quyền truy cập
Trợ lý lập trình AI và các agent thường nhận khóa API, quyền truy cập kho mã hoặc quyền cloud để thực hiện công việc. Ghi lại các agent hiện có, phạm vi truy cập của từng agent và các khóa mà chúng giữ. Vụ rò rỉ OpenCode trong tháng 10, khi các khóa nhà cung cấp AI bị lộ, là lời nhắc nhở rằng các khóa này cần được bảo vệ cẩn thận như bất kỳ thông tin đăng nhập sản xuất nào khác.
Ưu tiên xử lý những gì phát hiện
Kiểm tra ban đầu thường phát hiện nhiều vấn đề hơn khả năng xử lý trong một tuần, nên thứ tự ưu tiên rất quan trọng. Điểm mức độ nghiêm trọng mô tả mức độ nguy hiểm của lỗ hổng, trong khi mức độ rủi ro thực tế phụ thuộc vào việc hệ thống bị ảnh hưởng có kết nối internet hay không, liệu đường dẫn mã dễ bị tấn công có thể truy cập được không, và hệ thống có thể truy cập gì nếu bị xâm phạm.
Việc đã có bằng chứng khai thác là tín hiệu mạnh cho ưu tiên hàng đầu. Danh mục Known Exploited Vulnerabilities của CISA ghi nhận các lỗ hổng có bằng chứng tấn công thực tế, và PHP2Shell được thêm vào chỉ trong vòng một tuần sau khi vá. Các vấn đề bị khai thác, có thể truy cập từ internet và gần dữ liệu hoặc khóa nhạy cảm nên được ưu tiên xử lý trước, trong khi các thành phần không sử dụng hoặc không thể truy cập có thể chờ cập nhật định kỳ.
Khi hệ thống không thể vá
Một số hệ thống chạy phiên bản không được hỗ trợ vá chính thức, như PHP 7.4 đến 8.1 trong trường hợp này. Với những hệ thống đó, CISA khuyến nghị ngắt kết nối hệ thống cho đến khi có thể cập nhật. Nếu không thể, việc cô lập hệ thống khỏi internet hoặc đặt sau VPN sẽ giảm thiểu rủi ro trong khi lên kế hoạch nâng cấp.
Nâng cấp hệ thống cũ an toàn hơn khi đội ngũ ghi lại trước những gì hệ thống thực sự làm: quy tắc nghiệp vụ, quyền hạn, kiểm tra dữ liệu và các trường hợp đặc biệt. Hồ sơ này trở thành chuẩn mực để phiên bản mới được kiểm thử, giúp khắc phục lỗ hổng bảo mật đồng thời duy trì hoạt động kinh doanh như mong muốn.
Hoàn tất vòng kiểm tra
Việc vá lỗi chỉ hoàn thành khi đã được kiểm thử với vấn đề gốc. Sau khi vá hoặc nâng cấp, xác nhận phiên bản đang chạy, thay thế mọi khóa có thể đã bị lộ, và kiểm tra nhật ký từ ngày bắt đầu khai thác, với PHP2Shell là ngày 17 tháng 10 theo Amazon. Việc lưu lại ngắn gọn mỗi lần vá và kết quả kiểm thử giúp việc kiểm toán và trả lời câu hỏi khách hàng dễ dàng hơn sau này.
Duy trì danh mục cập nhật
Danh mục bắt đầu lỗi thời ngay ngày hoàn thành, nên bước bền vững nhất là tích hợp nó vào quy trình phát triển phần mềm. Bill of materials (SBOM) cho mỗi bản build liệt kê mọi thành phần bên trong, và CISA công bố hướng dẫn về thông tin tối thiểu mà SBOM cần có. Kết hợp với kiểm tra bảo mật trên mọi yêu cầu hợp nhất và build, điều này giúp phản hồi các cảnh báo tiếp theo trong vài giờ.
PHP 8.2 sẽ hết vòng đời vào ngày 31 tháng 12 năm 2026, đây là thời điểm thực tế để thực hiện kiểm tra này và lên kế hoạch nâng cấp cho các hệ thống còn chạy 8.2 hoặc phiên bản cũ hơn.
Nếu quý khách cần hỗ trợ thực hiện kiểm tra trên hệ thống của mình, Techvify đang cung cấp buổi tư vấn miễn phí và kiểm tra mức độ rủi ro bao gồm runtime, phụ thuộc, bí mật và khóa, pipeline và quyền truy cập AI agent. Quý khách có thể yêu cầu kiểm tra lộ thông tin miễn phí tại đây.
Sự kiện được xác minh vào ngày 30 tháng 10 năm 2026.
Nguồn
The Record: CISA thêm PHP2Shell vào KEV · The Hacker News: CISA xác nhận khai thác đang diễn ra · CISA: cảnh báo PHP · Tenable: FAQ PHP2Shell · Wiz: sự cố LiteLLM · TechCrunch: vi phạm OpenCode · CISA: Các yếu tố tối thiểu cho SBOM