
Đã vá lỗ hổng PHP2Shell? Năm vị trí bạn có thể vẫn bị ảnh hưởng
Authors
Vào ngày 21 tháng 10 năm 2026, PHP đã phát hành bản vá cho hai lỗ hổng nghiêm trọng hiện được biết đến với tên gọi PHP2Shell. Hầu hết các nhóm đã nhanh chóng hành động và vá các máy chủ mà họ quen thuộc. Phần khó khăn hơn của sự cố này nằm ở những bản sao PHP mà không ai nghĩ đến vì chúng được tích hợp bên trong bảng điều khiển, plugin, container hoặc dự án đã kết thúc từ nhiều năm trước.
PHP chiếm khoảng 69% các website có ngôn ngữ phía máy chủ được biết đến, theo W3Techs, nên hầu hết các tổ chức có nhiều bản PHP hơn so với danh sách máy chủ của họ cho thấy. Bài viết này sẽ giải thích tại sao những bản sao bị lãng quên đó lại quan trọng, chúng thường nằm ở đâu, cách tìm từng bản sao và cách xử lý các phiên bản không nhận được bản vá chính thức.
Tại sao những bản sao bị lãng quên lại quan trọng
Cả hai lỗ hổng đều có thể bị khai thác bởi kẻ tấn công không cần đăng nhập, và PHP đánh giá Apache với mod_php là cấu hình rủi ro cao nhất vì khai thác đã được chứng minh chạy trước bất kỳ mã ứng dụng nào. Một trang đơn giản trên phiên bản dễ bị tấn công sẽ bị phơi bày, và bảo mật của website xây dựng trên đó không giúp ích gì. Một trong hai lỗ hổng còn có thể làm lộ bộ nhớ, nơi chứa mật khẩu, khóa API và token phiên làm việc.
Thời gian để hành động rất ngắn. Amazon báo cáo các nỗ lực khai thác vào ngày 17 tháng 10, trước khi bản vá được công bố, và SecurityWeek xác nhận các cuộc tấn công thực sự vào ngày 24 tháng 10. Một bản sao PHP bị bỏ sót trong đợt vá đầu tiên hiện là con đường xâm nhập có khả năng nhất.
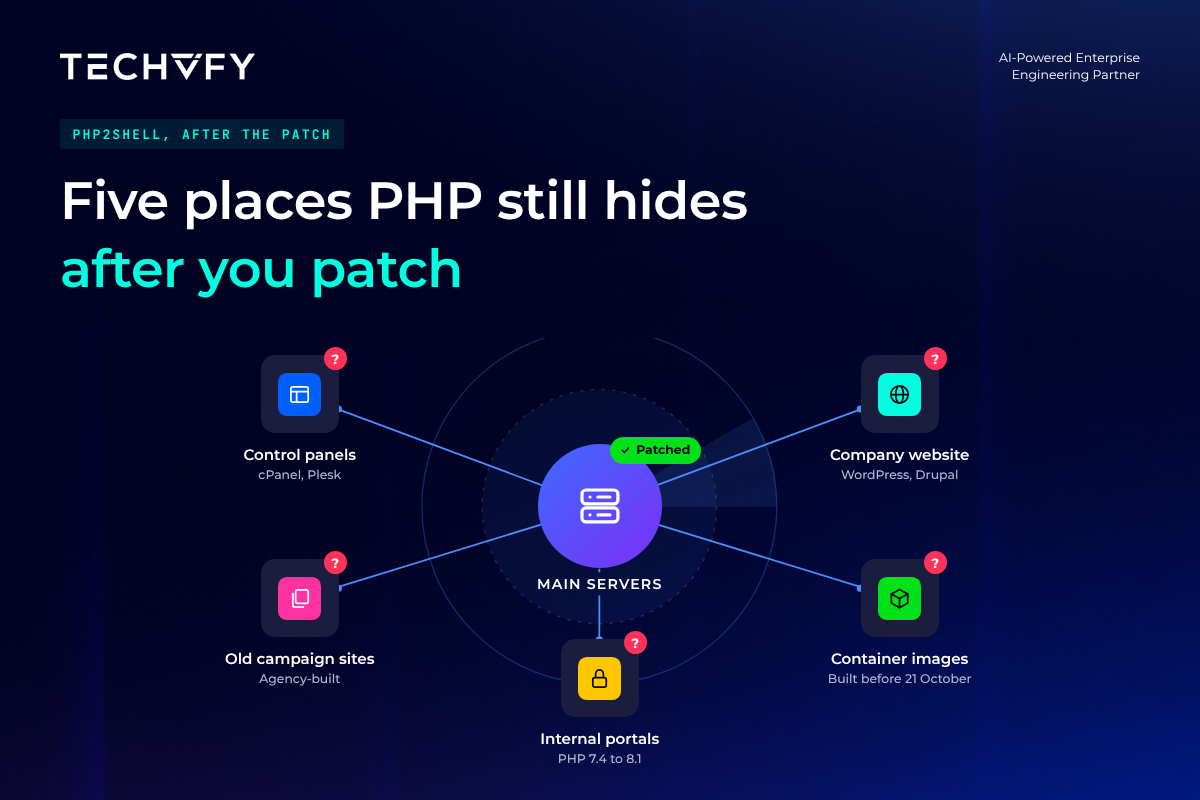
Năm nơi PHP thường ẩn náu
1. Bảng điều khiển hosting và hosting chia sẻ
Các nhà nghiên cứu bảo mật liệt kê cPanel, Plesk và các tài khoản hosting chia sẻ là những điểm dễ bị phơi bày. Trên hosting chia sẻ, phiên bản PHP do nhà cung cấp thiết lập, nên việc cập nhật ứng dụng của bạn có thể không ảnh hưởng gì. Cách kiểm tra nhanh nhất là hỏi nhà cung cấp hosting hoặc nhà cung cấp bảng điều khiển phiên bản PHP mà bảng điều khiển và tài khoản của bạn đang chạy, cũng như thời điểm cập nhật.
2. Website công ty và CMS của nó
WordPress, Drupal, Joomla và Magento đều chạy trên PHP, và các nhà nghiên cứu đã xác nhận cuộc tấn công hoạt động trên các phiên bản cụ thể của từng CMS. Việc cập nhật CMS không đồng nghĩa với việc cập nhật PHP bên dưới. Hãy xác nhận phiên bản PHP trên máy chủ lưu trữ website, bao gồm cả các bản sao staging hoặc test có thể truy cập từ internet.
3. Các trang chiến dịch cũ và microsite
Trang sự kiện, trang ra mắt sản phẩm và trang đích do agency xây dựng thường vẫn trực tuyến lâu sau khi chiến dịch kết thúc. Không có chủ sở hữu rõ ràng, chúng hiếm khi nhận được cảnh báo vá lỗi. Cách thực tế để tìm là liệt kê tất cả tên miền và tên miền phụ mà công ty vẫn trả phí, sau đó kiểm tra những tên nào còn phục vụ nội dung và ai chịu trách nhiệm từng trang.
4. Ảnh container được xây dựng trước ngày 21 tháng 10
Việc vá máy chủ host không thay đổi những gì đã được đóng gói trong ảnh container. Bất kỳ ảnh nào được xây dựng trước bản vá vẫn chứa PHP cũ, và các container đang chạy giữ nguyên cho đến khi được xây dựng lại và khởi động lại. Hãy xây dựng lại mọi ảnh dựa trên PHP được tạo trước ngày 21 tháng 10, triển khai lại và xác nhận phiên bản đang chạy thay vì phiên bản trong file build.
5. Cổng nội bộ và công cụ nhà cung cấp chạy PHP cũ
Bảng điều khiển quản trị, công cụ intranet và thiết bị do nhà cung cấp cung cấp thường chạy PHP cũ mà không ai chạm tới trong nhiều năm. Đây là những bản sao có khả năng chạy PHP 7.4 đến 8.1, không nhận được bản vá chính thức. Hãy hỏi trực tiếp nhà cung cấp liệu sản phẩm của họ có tích hợp PHP và khi nào sẽ có phiên bản đã được vá.
Những phiên bản PHP nào đã được vá
| Phiên bản PHP | Trạng thái |
|---|---|
| 8.5 | Đã vá trong 8.5.12 |
| 8.4 | Đã vá trong 8.4.27 |
| 8.3 | Đã vá trong 8.3.36 |
| 8.2 | Đã vá trong 8.2.35. Kết thúc vòng đời vào ngày 31 tháng 12 năm 2026 |
| 7.4 đến 8.1 | Không có bản phát hành chính thức. Dự án PHP chỉ công bố bản backport mã nguồn cơ bản |
| 5.4 đến 7.3 | Hết vòng đời, không có bản vá từ dự án PHP |
Các bản phân phối Linux và nhà cung cấp hỗ trợ dài hạn đã nhận bản vá trước, nên PHP đóng gói có thể đã được sửa dưới số phiên bản khác. Hãy kiểm tra khuyến cáo bảo mật của bản phân phối trước khi cho rằng máy chủ chưa được vá.
Nếu quý khách chưa thể nâng cấp ngay
PHP đã công bố các thiết lập tạm thời giảm thiểu rủi ro, như vô hiệu hóa tiến trình tải lên phiên làm việc và điều chỉnh giới hạn bộ nhớ, kèm theo khởi động lại tất cả worker PHP. PHP nhấn mạnh đây không phải là bản vá hoàn chỉnh, và cập nhật vẫn là cách bảo vệ toàn diện duy nhất. Cloudflare cũng đã triển khai các quy tắc tường lửa ứng dụng web, được mô tả là giải pháp tạm thời chỉ áp dụng cho lưu lượng qua Cloudflare.
Đối với hệ thống không thể cập nhật hoặc chạy PHP 8.1 trở xuống, CISA khuyến nghị ngắt kết nối khỏi internet cho đến khi có thể vá hoặc nâng cấp. Nếu không thể, cách tốt nhất tiếp theo là cô lập hệ thống khỏi internet hoặc đặt phía sau VPN trong khi lên kế hoạch nâng cấp.
Sau khi vá, kiểm tra những gì có thể đã bị lộ
Vì một lỗ hổng có thể làm lộ bộ nhớ, an toàn hơn khi giả định rằng các bí mật trên máy chủ chưa vá và có thể truy cập internet đã bị đọc được. Hãy thay thế mật khẩu cơ sở dữ liệu, khóa API và bí mật phiên làm việc của các hệ thống đó, bắt đầu với những hệ thống có quyền truy cập rộng nhất.
Amazon khuyến nghị bắt đầu điều tra từ ngày 17 tháng 10. Các nhà nghiên cứu cho rằng khai thác có khả năng thể hiện qua các tiến trình bất thường do PHP khởi chạy, như shell, công cụ tải xuống hoặc lệnh trinh sát từ máy chủ web, nên nhật ký máy chủ web và PHP từ ngày đó trở đi là nơi cần kiểm tra.
Làm cho khuyến cáo tiếp theo dễ dàng hơn
Mỗi bước trên đều phụ thuộc vào việc biết PHP chạy ở đâu, phiên bản nào đang sử dụng và bí mật nào mỗi hệ thống giữ. Các nhóm duy trì danh mục cập nhật các runtime và phụ thuộc, lý tưởng là dưới dạng danh sách vật liệu phần mềm (SBOM) cho mỗi bản build, có thể trả lời câu hỏi "chúng ta có bị ảnh hưởng không?" bằng cách tra cứu thay vì tìm kiếm trên các máy chủ và nhà cung cấp.
PHP 8.2 sẽ kết thúc vòng đời vào ngày 31 tháng 12 năm 2026, nên danh mục này cũng hữu ích để lên kế hoạch nâng cấp cho bất kỳ hệ thống nào còn chạy 8.2 hoặc thấp hơn.
Nếu quý khách cần hỗ trợ tìm nơi PHP chạy trên hệ thống, Techvify đang cung cấp buổi tư vấn miễn phí và kiểm tra mức độ phơi bày bao gồm runtime, phụ thuộc, bí mật và khóa, pipeline và quyền truy cập AI-agent. Quý khách có thể yêu cầu kiểm tra mức độ ảnh hưởng tại đây.
Sự kiện được xác minh vào ngày 29 tháng 10 năm 2026.
Nguồn
Tenable: FAQ PHP2Shell · Huntress: phản ứng nhanh PHP2Shell · SecurityWeek: khai thác PHP2Shell · Unit 42: bản tin về mối đe dọa · CISA: cảnh báo PHP · BleepingComputer: bản vá khẩn cấp PHP