
Việc trì hoãn Đạo luật AI của EU không lớn như vẻ ngoài
Authors
Digital Omnibus đã đẩy lùi các mốc thời gian cho các hệ thống AI rủi ro cao theo EU AI Act đến tháng 12 năm 2027 và tháng 8 năm 2028 vì các tiêu chuẩn liên quan bị chậm trễ. Ba nghĩa vụ vẫn giữ nguyên theo lịch trình ban đầu, trong đó có một nghĩa vụ sẽ đến hạn trong bảy tuần, và các nền tảng GDPR mà Đạo luật tái sử dụng chưa từng bị thay đổi. Dưới đây là ý nghĩa của điều này đối với lộ trình AI.
Vào ngày 24 tháng 7 năm 2026, Công báo chính thức đã công bố Quy định (EU) 2026/1744, Digital Omnibus về AI, và mốc thời gian mà hầu hết các đội ngũ kỹ thuật EU đã đánh dấu đỏ đã được lùi từ ngày 2 tháng 8 năm 2026 sang ngày 2 tháng 12 năm 2027. Sự nhẹ nhõm này được cảm nhận rõ ràng trong toàn ngành. Tuy nhiên, ở nhiều công ty, điều này lại được hiểu rộng hơn nhiều so với nội dung văn bản cho phép.
Các phần dẫn giải của quy định cho biết lý do hoãn lại, và đó là một lý do rất cụ thể: các tiêu chuẩn được hài hòa, các đặc tả chung và hướng dẫn đến muộn, cũng như các cơ quan quốc gia chịu trách nhiệm áp dụng chúng. Một lý do hẹp dẫn đến một sự trì hoãn hẹp.
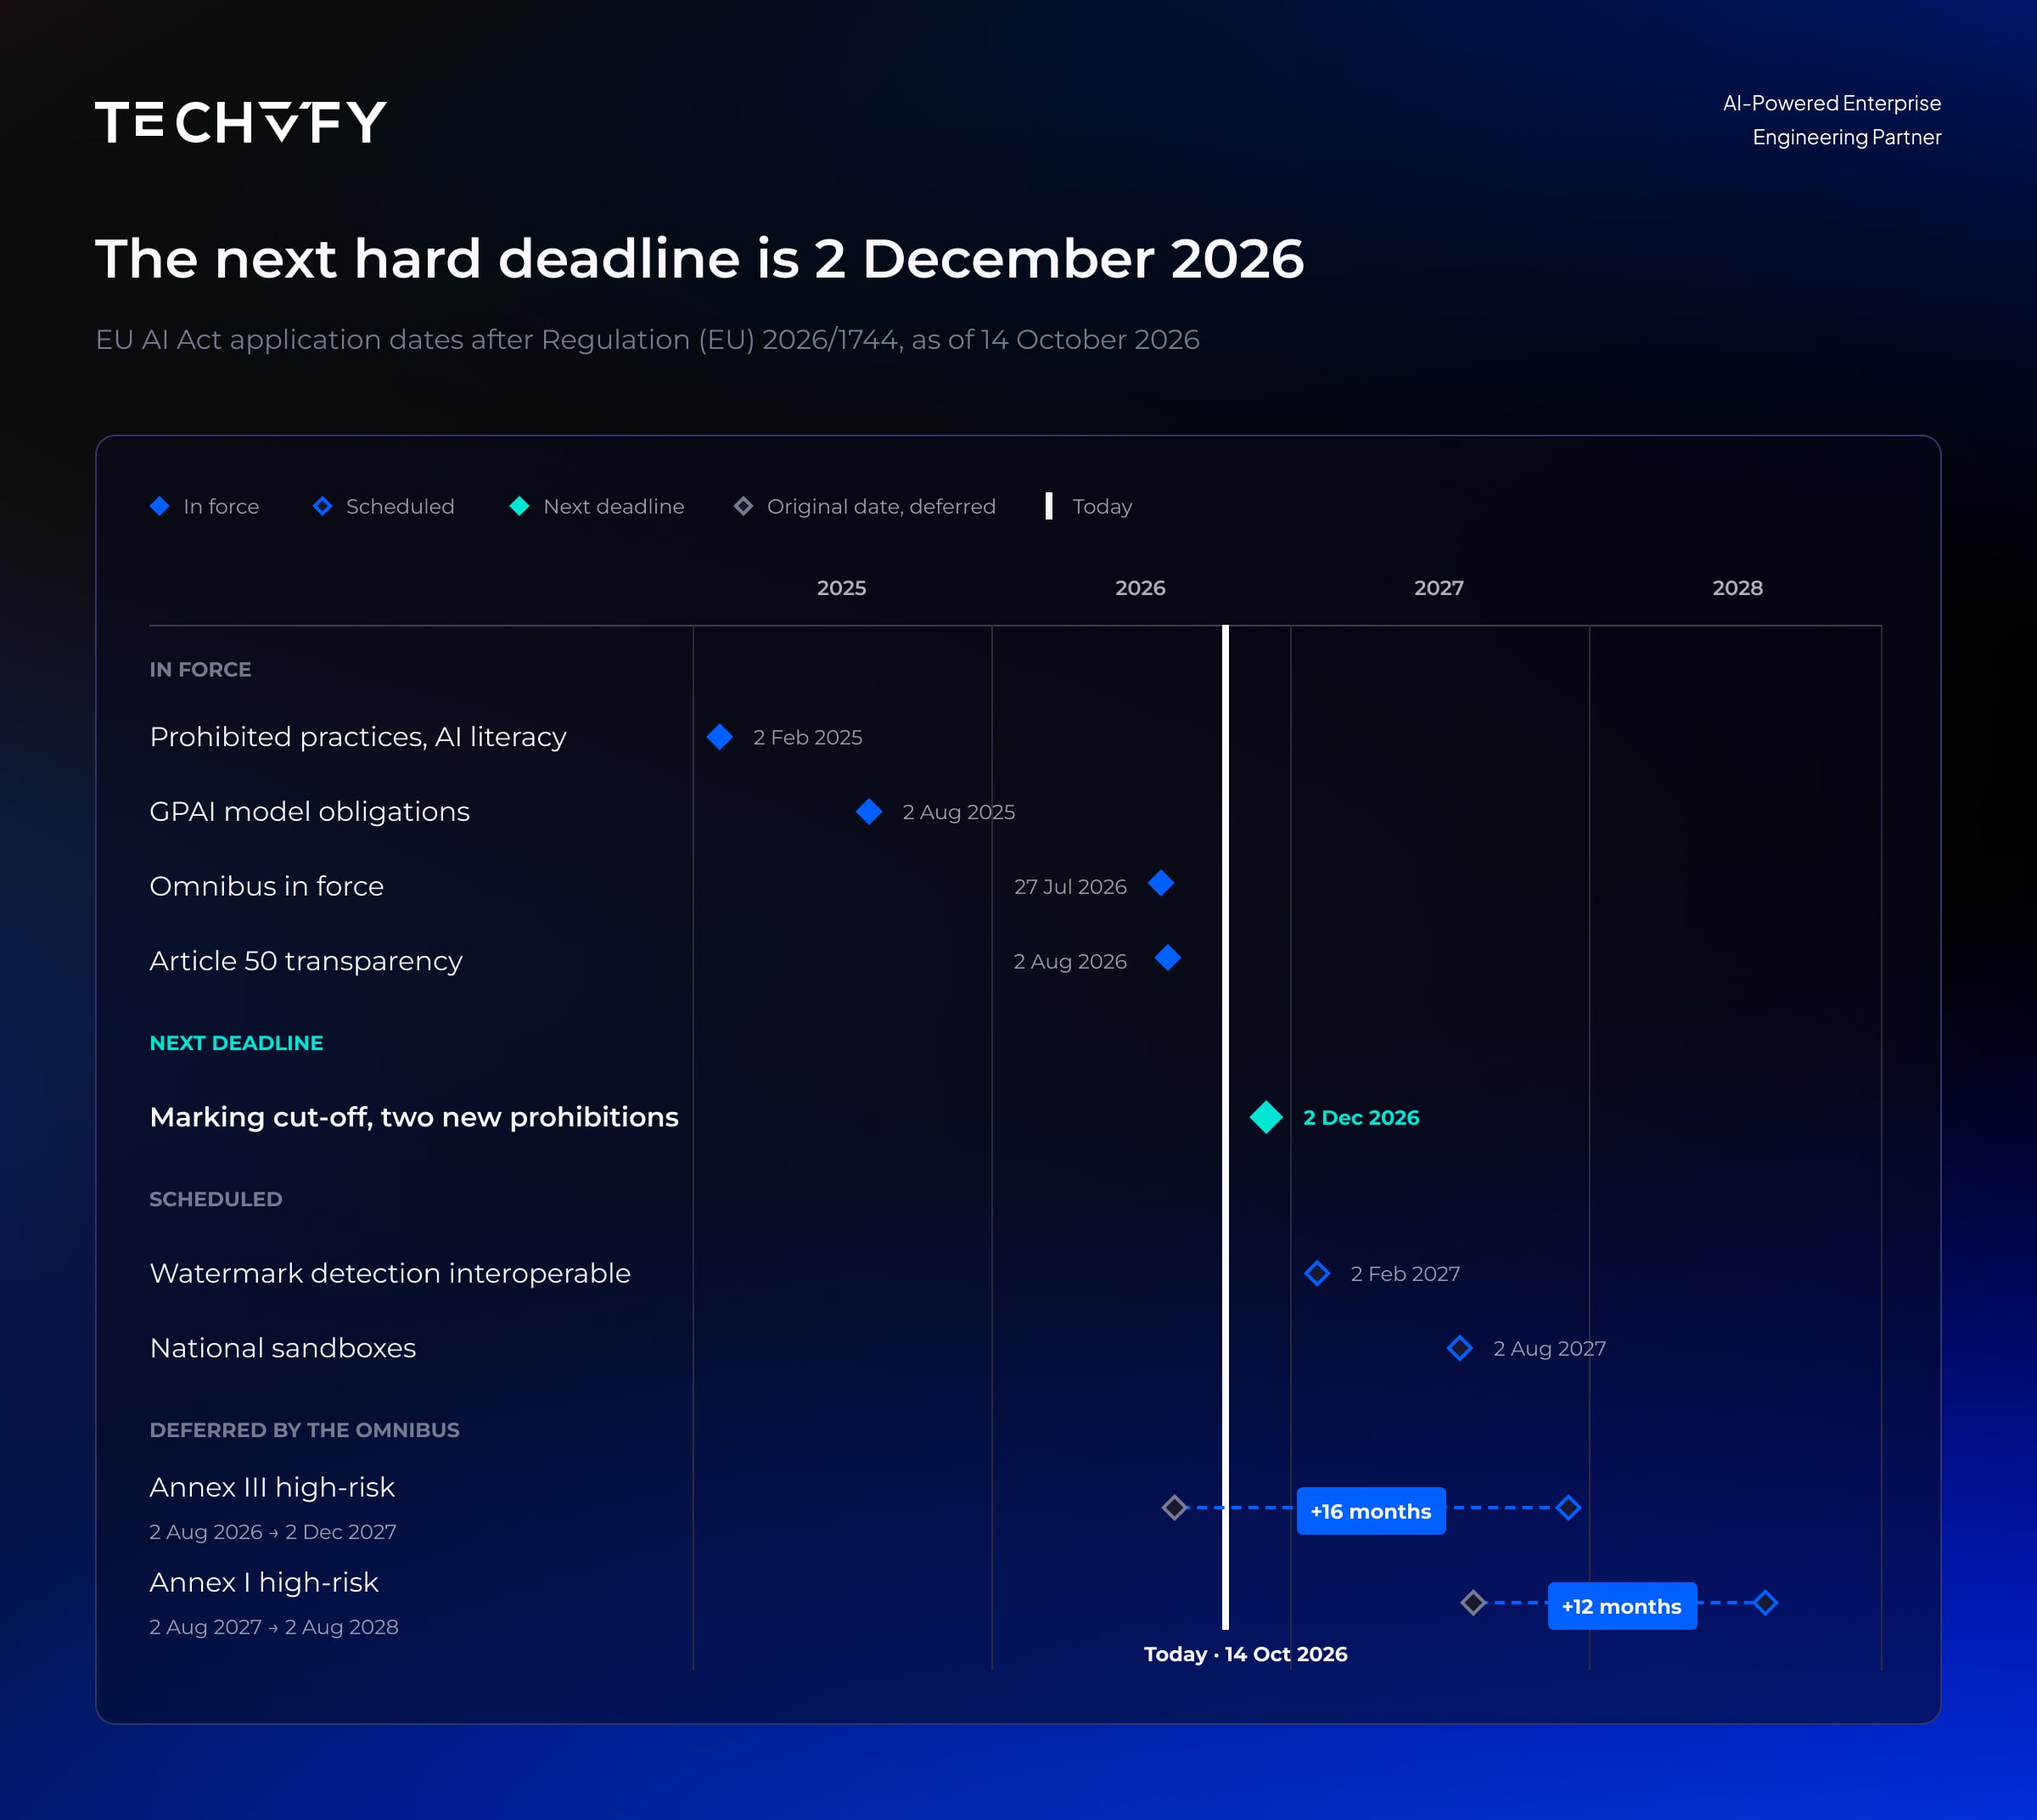
Chỉ những nghĩa vụ phụ thuộc vào việc một tiêu chuẩn được công bố mới bị hoãn lại, trong khi những nghĩa vụ chỉ dựa trên năng lực kỹ thuật nội bộ vẫn giữ nguyên. Ba nghĩa vụ trong số đó hiện đang chạy theo một mốc thời gian kết thúc vào ngày 2 tháng 12 năm 2026, tức là chỉ còn bảy tuần nữa.
Bài viết này trình bày những gì đã bị hoãn, những gì không bị hoãn, và một lộ trình AI được xây dựng dựa trên những phần chắc chắn thay vì những phần còn đang được thương thảo sẽ như thế nào. Chúng tôi viết bài này dành cho những người phải biến lộ trình đó thành phần mềm hoạt động: các CTO, trưởng bộ phận kỹ thuật và chủ sản phẩm triển khai AI tại EU, đặc biệt là các đội ngũ tại Đức, Áo và Thụy Sĩ, những người đã đặt cho chúng tôi cùng hai câu hỏi kể từ tháng 7: Những gì vẫn còn áp dụng, và tất cả điều đó liên quan thế nào đến GDPR.
Những gì bị hoãn và lý do
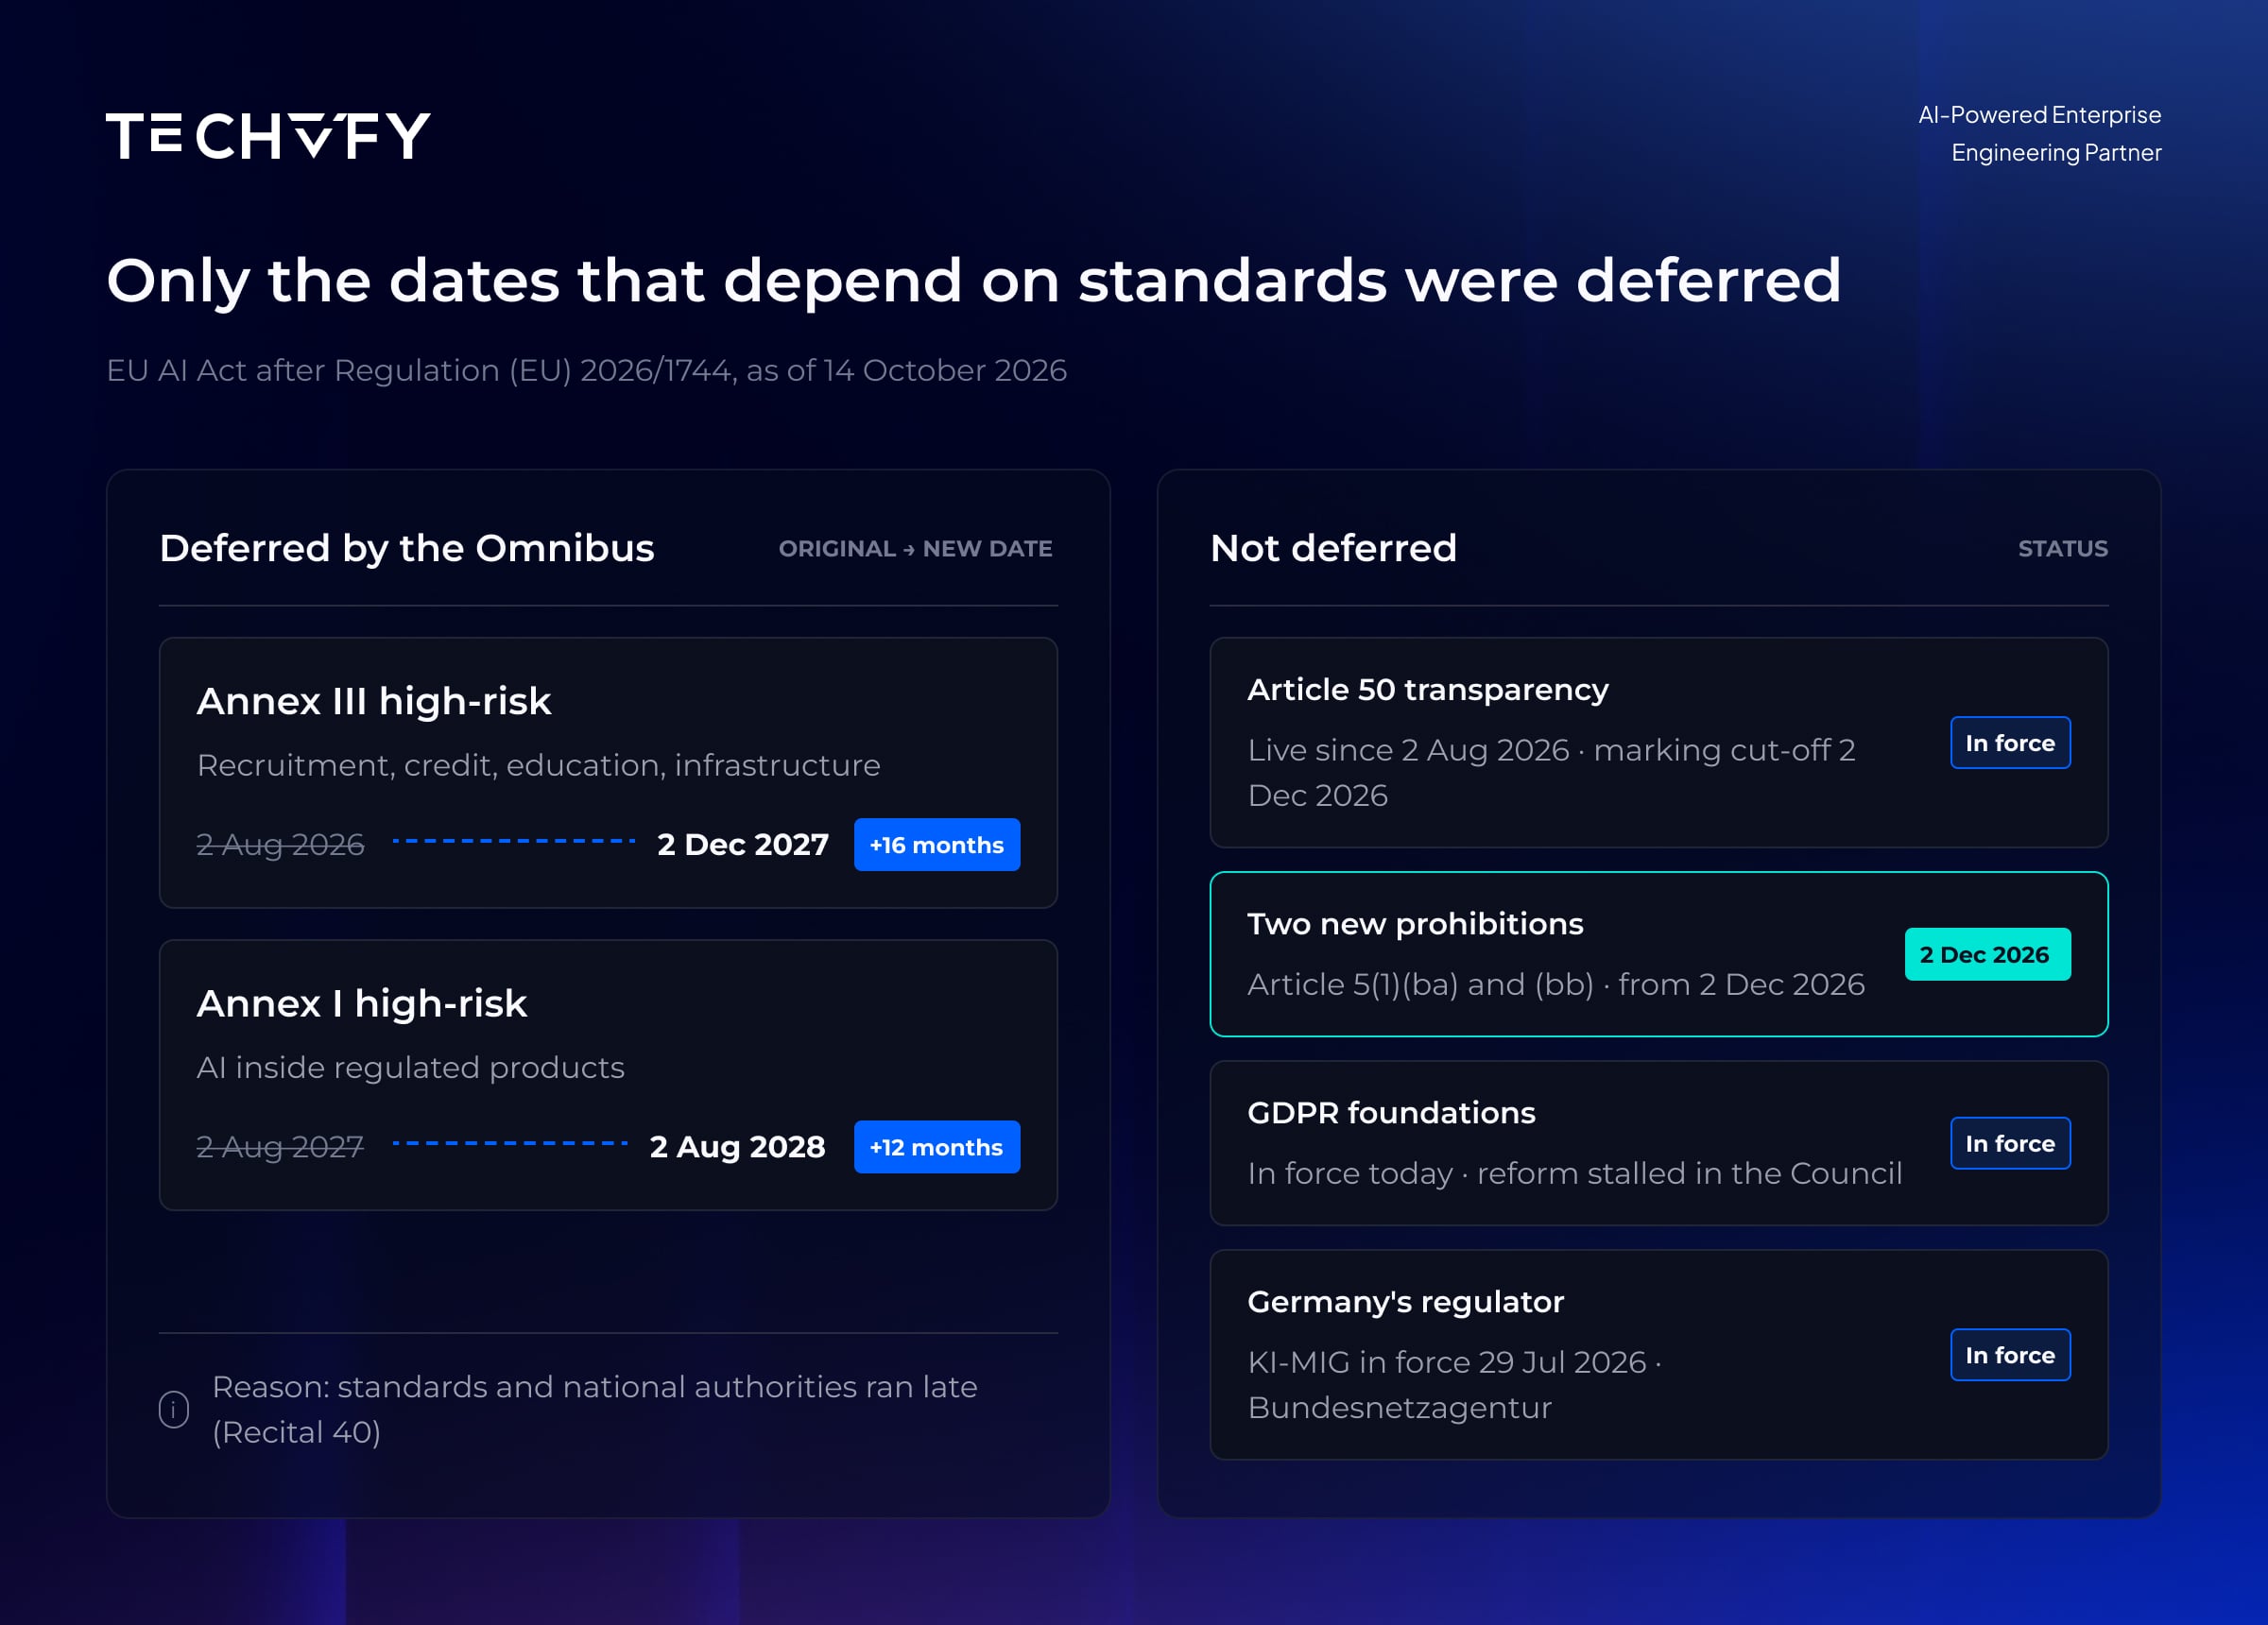
Có hai mốc thời gian thay đổi. Theo Điều 113 đã sửa đổi, các nghĩa vụ đối với các hệ thống rủi ro cao được liệt kê trong Phụ lục III (các trường hợp sử dụng độc lập như tuyển dụng, chấm điểm tín dụng, giáo dục và hạ tầng quan trọng) sẽ áp dụng từ ngày 2 tháng 12 năm 2027. Các nghĩa vụ đối với AI rủi ro cao được tích hợp trong sản phẩm thuộc phạm vi luật an toàn sản phẩm EU theo Phụ lục I sẽ áp dụng từ ngày 2 tháng 8 năm 2028.
Mọi quy định đã có hiệu lực vẫn giữ nguyên: các hành vi bị cấm và nghĩa vụ nâng cao nhận thức về AI kể từ ngày 2 tháng 2 năm 2025, các nghĩa vụ đối với mô hình AI đa năng kể từ ngày 2 tháng 8 năm 2025, và các quy tắc minh bạch theo Điều 50 kể từ ngày 2 tháng 8 năm 2026.
Lý do được nêu trong Dẫn giải 40 của Omnibus, trích dẫn "việc chậm trễ trong việc cung cấp các tiêu chuẩn, đặc tả chung và hướng dẫn thay thế" và "việc chậm trễ trong việc thành lập các cơ quan có thẩm quyền quốc gia." Chẩn đoán này phù hợp với tiến độ công việc về tiêu chuẩn.
Ủy ban đã gửi yêu cầu tiêu chuẩn hóa đến CEN và CENELEC vào tháng 5 năm 2023 với hạn chót tháng 4 năm 2025, nhưng hạn chót này đã bị bỏ lỡ, và vào tháng 10 năm 2025, ủy ban đã đẩy lùi việc hoàn thành các tiêu chuẩn còn lại đến quý 4 năm 2026. Tính đến cuối tháng 7 năm 2026, chưa có tiêu chuẩn hài hòa nào cho AI Act được trích dẫn trong Công báo chính thức, và tiêu chuẩn đầu tiên, prEN 18286 về hệ thống quản lý chất lượng, mới chỉ vừa được đưa ra bỏ phiếu chính thức.
Nhìn nhận theo cách này, mốc thời gian mới thừa nhận rằng thước đo bị chậm trễ chứ không phải công việc có thể chờ đợi. Hệ quả đối với đội ngũ kỹ thuật là mốc 2027 gắn liền với các tài liệu vốn đã bị trễ tiến độ, và một đội ngũ chờ đợi các tiêu chuẩn trước khi thiết kế hệ thống sẽ chỉ còn chưa đầy mười sáu tháng để thiết kế dựa trên văn bản đã được công bố.
Minh bạch vẫn đúng tiến độ
Điều 50 đã có hiệu lực từ ngày 2 tháng 8 năm 2026 và Omnibus không thay đổi điều này. Nếu sản phẩm của quý khách tương tác với người dùng, nó phải thông báo cho họ biết họ đang nói chuyện với máy (Điều 50(1)). Nếu sản phẩm tạo ra văn bản, hình ảnh, âm thanh hoặc video, đầu ra phải mang dấu hiệu có thể đọc bằng máy để nhận diện là nội dung tổng hợp (Điều 50(2)). Và nếu công ty của quý khách công bố deepfake hoặc văn bản do AI viết về vấn đề công cộng mà không có biên tập viên con người phê duyệt, thì phải gắn nhãn (Điều 50(4)).
Ủy ban đã ban hành hướng dẫn cuối cùng vào ngày 20 tháng 7 năm 2026 và công bố Bộ Quy tắc Thực hành tự nguyện về minh bạch nội dung do AI tạo ra cùng lúc. Công ty luật Paul, Weiss đã thống kê khoảng 190 bên ký kết vào cuối tháng đó.
Hướng dẫn cụ thể theo cách quan trọng đối với các kỹ sư. Một AI agent phải công khai rõ ràng rằng nó là trí tuệ nhân tạo và đại diện cho ai, và một dòng thông báo chung chung được giấu trong điều khoản dịch vụ thì không được chấp nhận. Bộ Quy tắc yêu cầu ít nhất hai kỹ thuật đánh dấu cho hầu hết các loại phương tiện, thường là metadata có chữ ký kèm theo một watermark không thể nhận biết, với một kỹ thuật duy nhất được chấp nhận cho văn bản tự do, và văn bản dưới khoảng 150 từ được miễn watermark.
Điều nhượng bộ duy nhất mà Omnibus đưa ra là dành cho các hệ thống generative đã có trên thị trường trước ngày 2 tháng 8 năm 2026: nhà cung cấp có thời hạn đến ngày 2 tháng 12 năm 2026 để triển khai đánh dấu, và việc phát hiện watermark phải tương thích vào ngày 2 tháng 2 năm 2027.
Những nhà cung cấp lớn nhất đã coi những mốc thời gian này là nghiêm túc. Anthropic bắt đầu watermark đầu ra văn bản của Claude và gắn metadata nguồn gốc C2PA vào các tệp từ ngày 2 tháng 8 năm 2026, áp dụng toàn cầu thay vì chỉ ở châu Âu, và đã ký Bộ Quy tắc Thực hành.
OpenAI thông báo vào ngày 5 tháng 10 năm 2026 rằng ChatGPT và Codex sẽ watermark văn bản cho người dùng EU trong vài tuần tới, với API watermark có sẵn toàn cầu dưới dạng tùy chọn, và công bố báo cáo kỹ thuật về phương pháp của họ, gọi là textGrain, cùng các nhà nghiên cứu từ Đại học Pennsylvania và Yale. Đây là hai công ty có nhiều rủi ro nhất nếu triển khai vội vàng, và cả hai đều chọn ra mắt trong thời gian trì hoãn dự kiến.
Đối với người triển khai, câu hỏi thực tế hẹp hơn nhưng không kém phần quan trọng. Nếu chatbot hướng tới khách hàng, công cụ tạo tài liệu hoặc quy trình nội dung của đội marketing của quý khách chạy trên một trong những mô hình này, quý khách kế thừa việc đánh dấu và vẫn chịu trách nhiệm về việc gắn nhãn, công khai khi tương tác đầu tiên và quy trình biên tập có tài liệu cho phép sử dụng ngoại lệ xem xét bởi con người đối với văn bản đã xuất bản. Tất cả những điều đó không chờ đợi một tiêu chuẩn, vì không cần thiết phải có tiêu chuẩn.
Hai cấm mới, có hiệu lực vào tháng 12
Omnibus đã bổ sung hai hành vi vào danh sách Điều 5, nâng tổng số từ tám lên mười, và cả hai đều có hiệu lực từ ngày 2 tháng 12 năm 2026 với mức phạt cao nhất, theo Điều 99 là 35 triệu euro hoặc 7% doanh thu toàn cầu.
Điều 5(1)(ba) cấm các hệ thống AI tạo ra hoặc thao túng hình ảnh thân mật hoặc khiêu dâm thực tế của người có thể nhận dạng mà không có sự đồng ý của họ. Điều 5(1)(bb) cấm các hệ thống tạo ra tài liệu lạm dụng tình dục trẻ em. Không ai ngạc nhiên về điều này, và chính vì vậy mà việc thực hiện kỹ thuật bảo vệ thường bị xem nhẹ.
Chi tiết quan trọng là điểm kích hoạt. Nhà cung cấp bị xử lý khi việc tạo ra tài liệu đó là mục đích dự kiến, hoặc khi điều đó có thể dự đoán được một cách hợp lý và hệ thống thiếu các biện pháp an toàn kỹ thuật hợp lý. Người triển khai bị xử lý ngay khi hệ thống được sử dụng theo cách đó.
Bất kỳ tính năng tạo hình ảnh hoặc video nào, kể cả những tính năng xây dựng trên mô hình bên thứ ba trong công cụ nội bộ, giờ đây đều phải có nghĩa vụ được ghi chép rõ ràng để chứng minh rằng các biện pháp bảo vệ tồn tại, đã được kiểm tra và đang được giám sát. Đối với đội ngũ phát triển tính năng generative vào EU, đó là nhiệm vụ kỹ thuật kéo dài bảy tuần chứ không phải đến năm 2027.
Nền tảng GDPR chưa bao giờ nằm trong danh sách
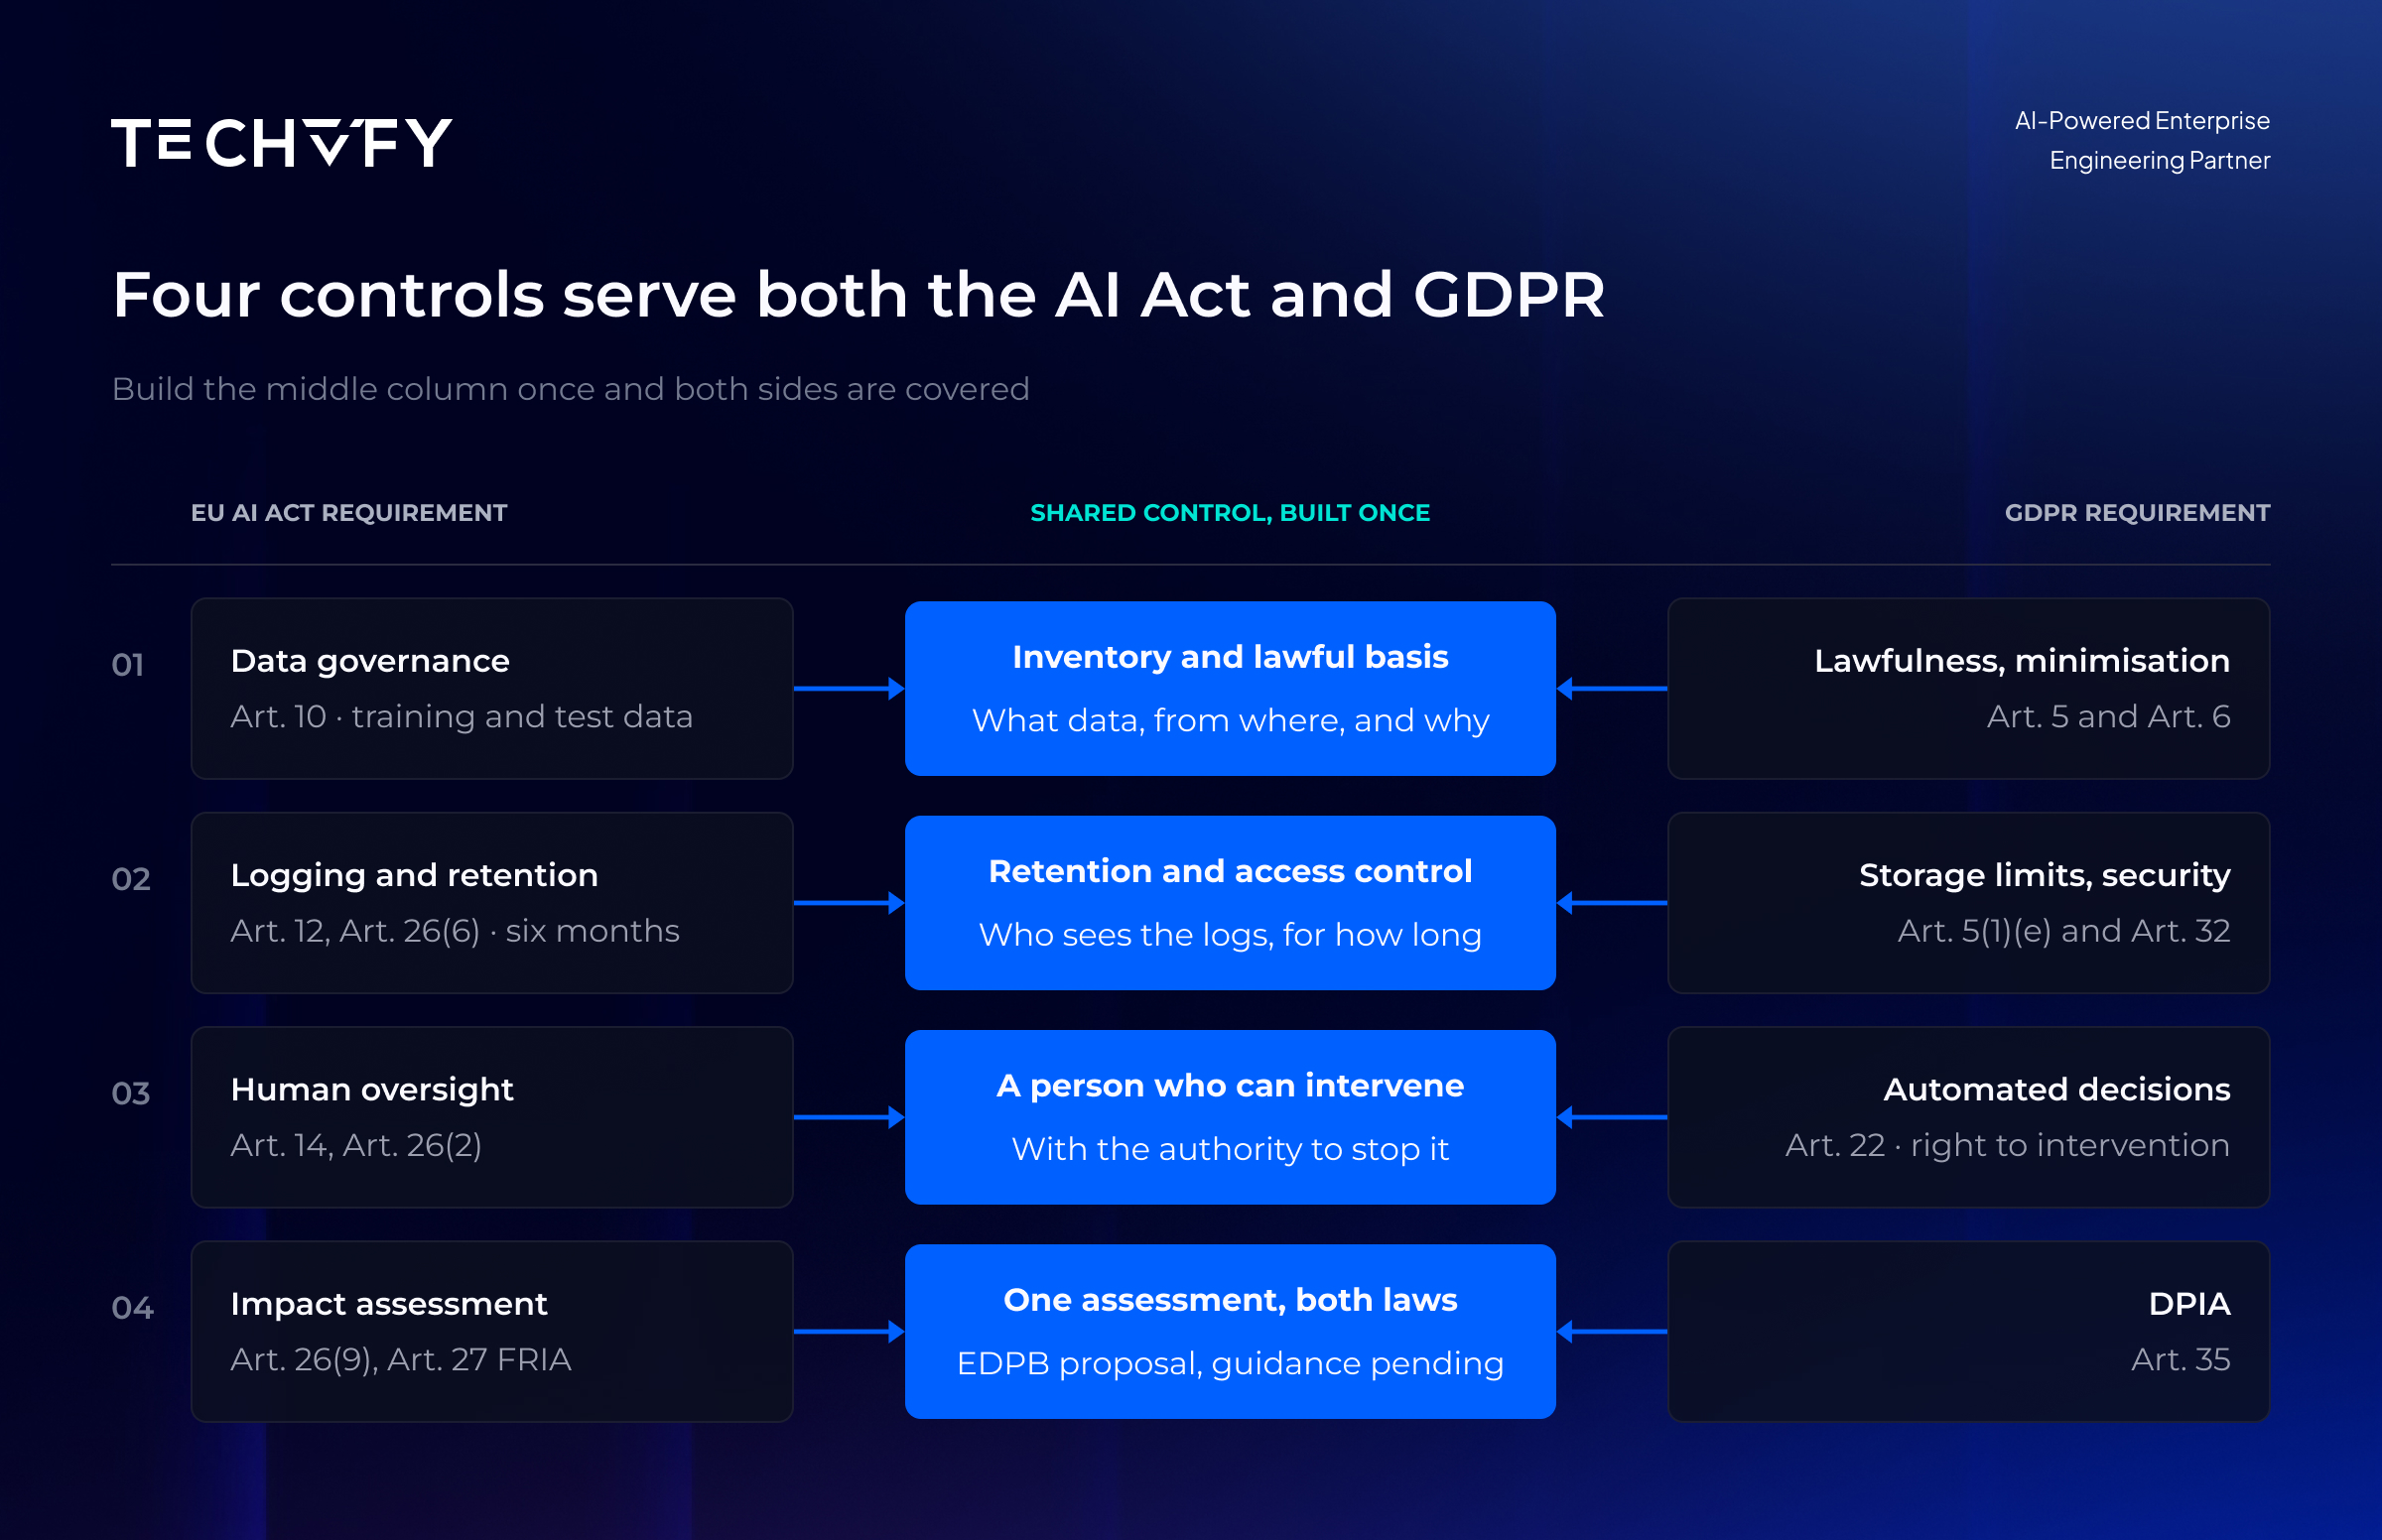
Phần lớn công việc của AI Act mà tiêu chuẩn không thể trì hoãn là những yêu cầu mà GDPR đã đặt ra. Điều 10 của AI Act yêu cầu quản trị dữ liệu cho bộ dữ liệu huấn luyện, xác thực và kiểm thử, bắt đầu bằng việc biết dữ liệu cá nhân nào có trong đó và cơ sở pháp lý là gì. Điều 26(6) yêu cầu người triển khai lưu giữ nhật ký hệ thống ít nhất sáu tháng, và những nhật ký này sẽ chứa dữ liệu cá nhân với quy định về thời gian lưu trữ và chính sách truy cập riêng.
Điều 26(9) yêu cầu người triển khai sử dụng thông tin do nhà cung cấp cung cấp khi thực hiện đánh giá tác động bảo vệ dữ liệu GDPR (DPIA), khiến DPIA trở thành điểm nối giữa hai luật. Đặt hai luật cạnh nhau, lộ trình tự động hình thành: một danh mục dữ liệu, cơ sở pháp lý cho từng bộ dữ liệu, nguyên tắc tối thiểu hóa, lưu trữ, kiểm soát truy cập và DPIA. Xây dựng một lần để phục vụ cả hai chế độ.
Lý do đây là điểm neo phù hợp là vì GDPR, không giống AI Act, đang đứng yên. Đề xuất Digital Omnibus rộng hơn của Ủy ban Châu Âu, được đưa ra ngày 19 tháng 11 năm 2025, sẽ thu hẹp định nghĩa dữ liệu cá nhân đối với người nhận không thể xác định lại người dùng một cách hợp lý, mở rộng lợi ích hợp pháp làm cơ sở pháp lý cho việc huấn luyện và kiểm thử AI, và chấp nhận dữ liệu thuộc nhóm đặc biệt không thể tránh khỏi trong bộ dữ liệu huấn luyện. Mỗi điểm trong số này đều đang gây tranh cãi.
Đại diện Hội đồng đã hoãn bỏ phiếu về ủy quyền đàm phán vào ngày 7 tháng 10 năm 2026 dưới áp lực từ Berlin và Paris, sau đó lại bỏ ra khỏi chương trình nghị sự vào ngày 11 tháng 10, như Agence Europe đã đưa tin vào ngày hôm sau, và hơn 1.750 sửa đổi đang được ủy ban chung LIBE và ITRE của Nghị viện châu Âu xem xét. Công ty luật Heuking không kỳ vọng có kết luận trước năm 2027.
Vì vậy, một doanh nghiệp lên kế hoạch cho lộ trình AI năm 2027 đang đối mặt với một quy định có hạn chót bị trì hoãn và một quy định khác đang bị đình trệ cải cách, và phản ứng kỹ thuật hợp lý là xây dựng theo văn bản đang có hiệu lực.
EDPB và Ủy ban đang soạn thảo hướng dẫn chung về cách hai luật này tương tác, với mục tiêu dự kiến vào cuối năm 2026, và EDPB đã đề xuất ý tưởng rằng một tài liệu duy nhất có thể đáp ứng cả DPIA theo GDPR và đánh giá tác động quyền cơ bản theo AI Act. Một nhóm đã thực hiện DPIA đúng cách sẽ thấy hướng dẫn này xác nhận công việc của họ thay vì phải làm lại.
Chi phí thực sự của việc chờ đợi
Các nghĩa vụ rủi ro cao bị hoãn lại hầu như không ngoại lệ là thuộc tính của cách hệ thống được xây dựng chứ không phải là các tính năng thêm vào sau. Điều 12 yêu cầu ghi nhật ký tự động được thiết kế trong hệ thống, Điều 14 yêu cầu giao diện giám sát con người mà người vận hành có thể thực sự sử dụng để can thiệp hoặc dừng hệ thống, Điều 10 yêu cầu nguồn gốc cho mỗi bộ dữ liệu, và Điều 11 yêu cầu tài liệu kỹ thuật mô tả tất cả những điều đó.
Mỗi yêu cầu này đều rẻ khi được tích hợp từ sprint đầu tiên trong kiến trúc và đắt đỏ khi phải đảo ngược thiết kế vào một hệ thống đã vận hành một năm. Mốc thời gian 2027 không thay đổi tính toán này; nó chỉ thay đổi khoảng thời gian mà nhóm có thể trì hoãn việc thực hiện.
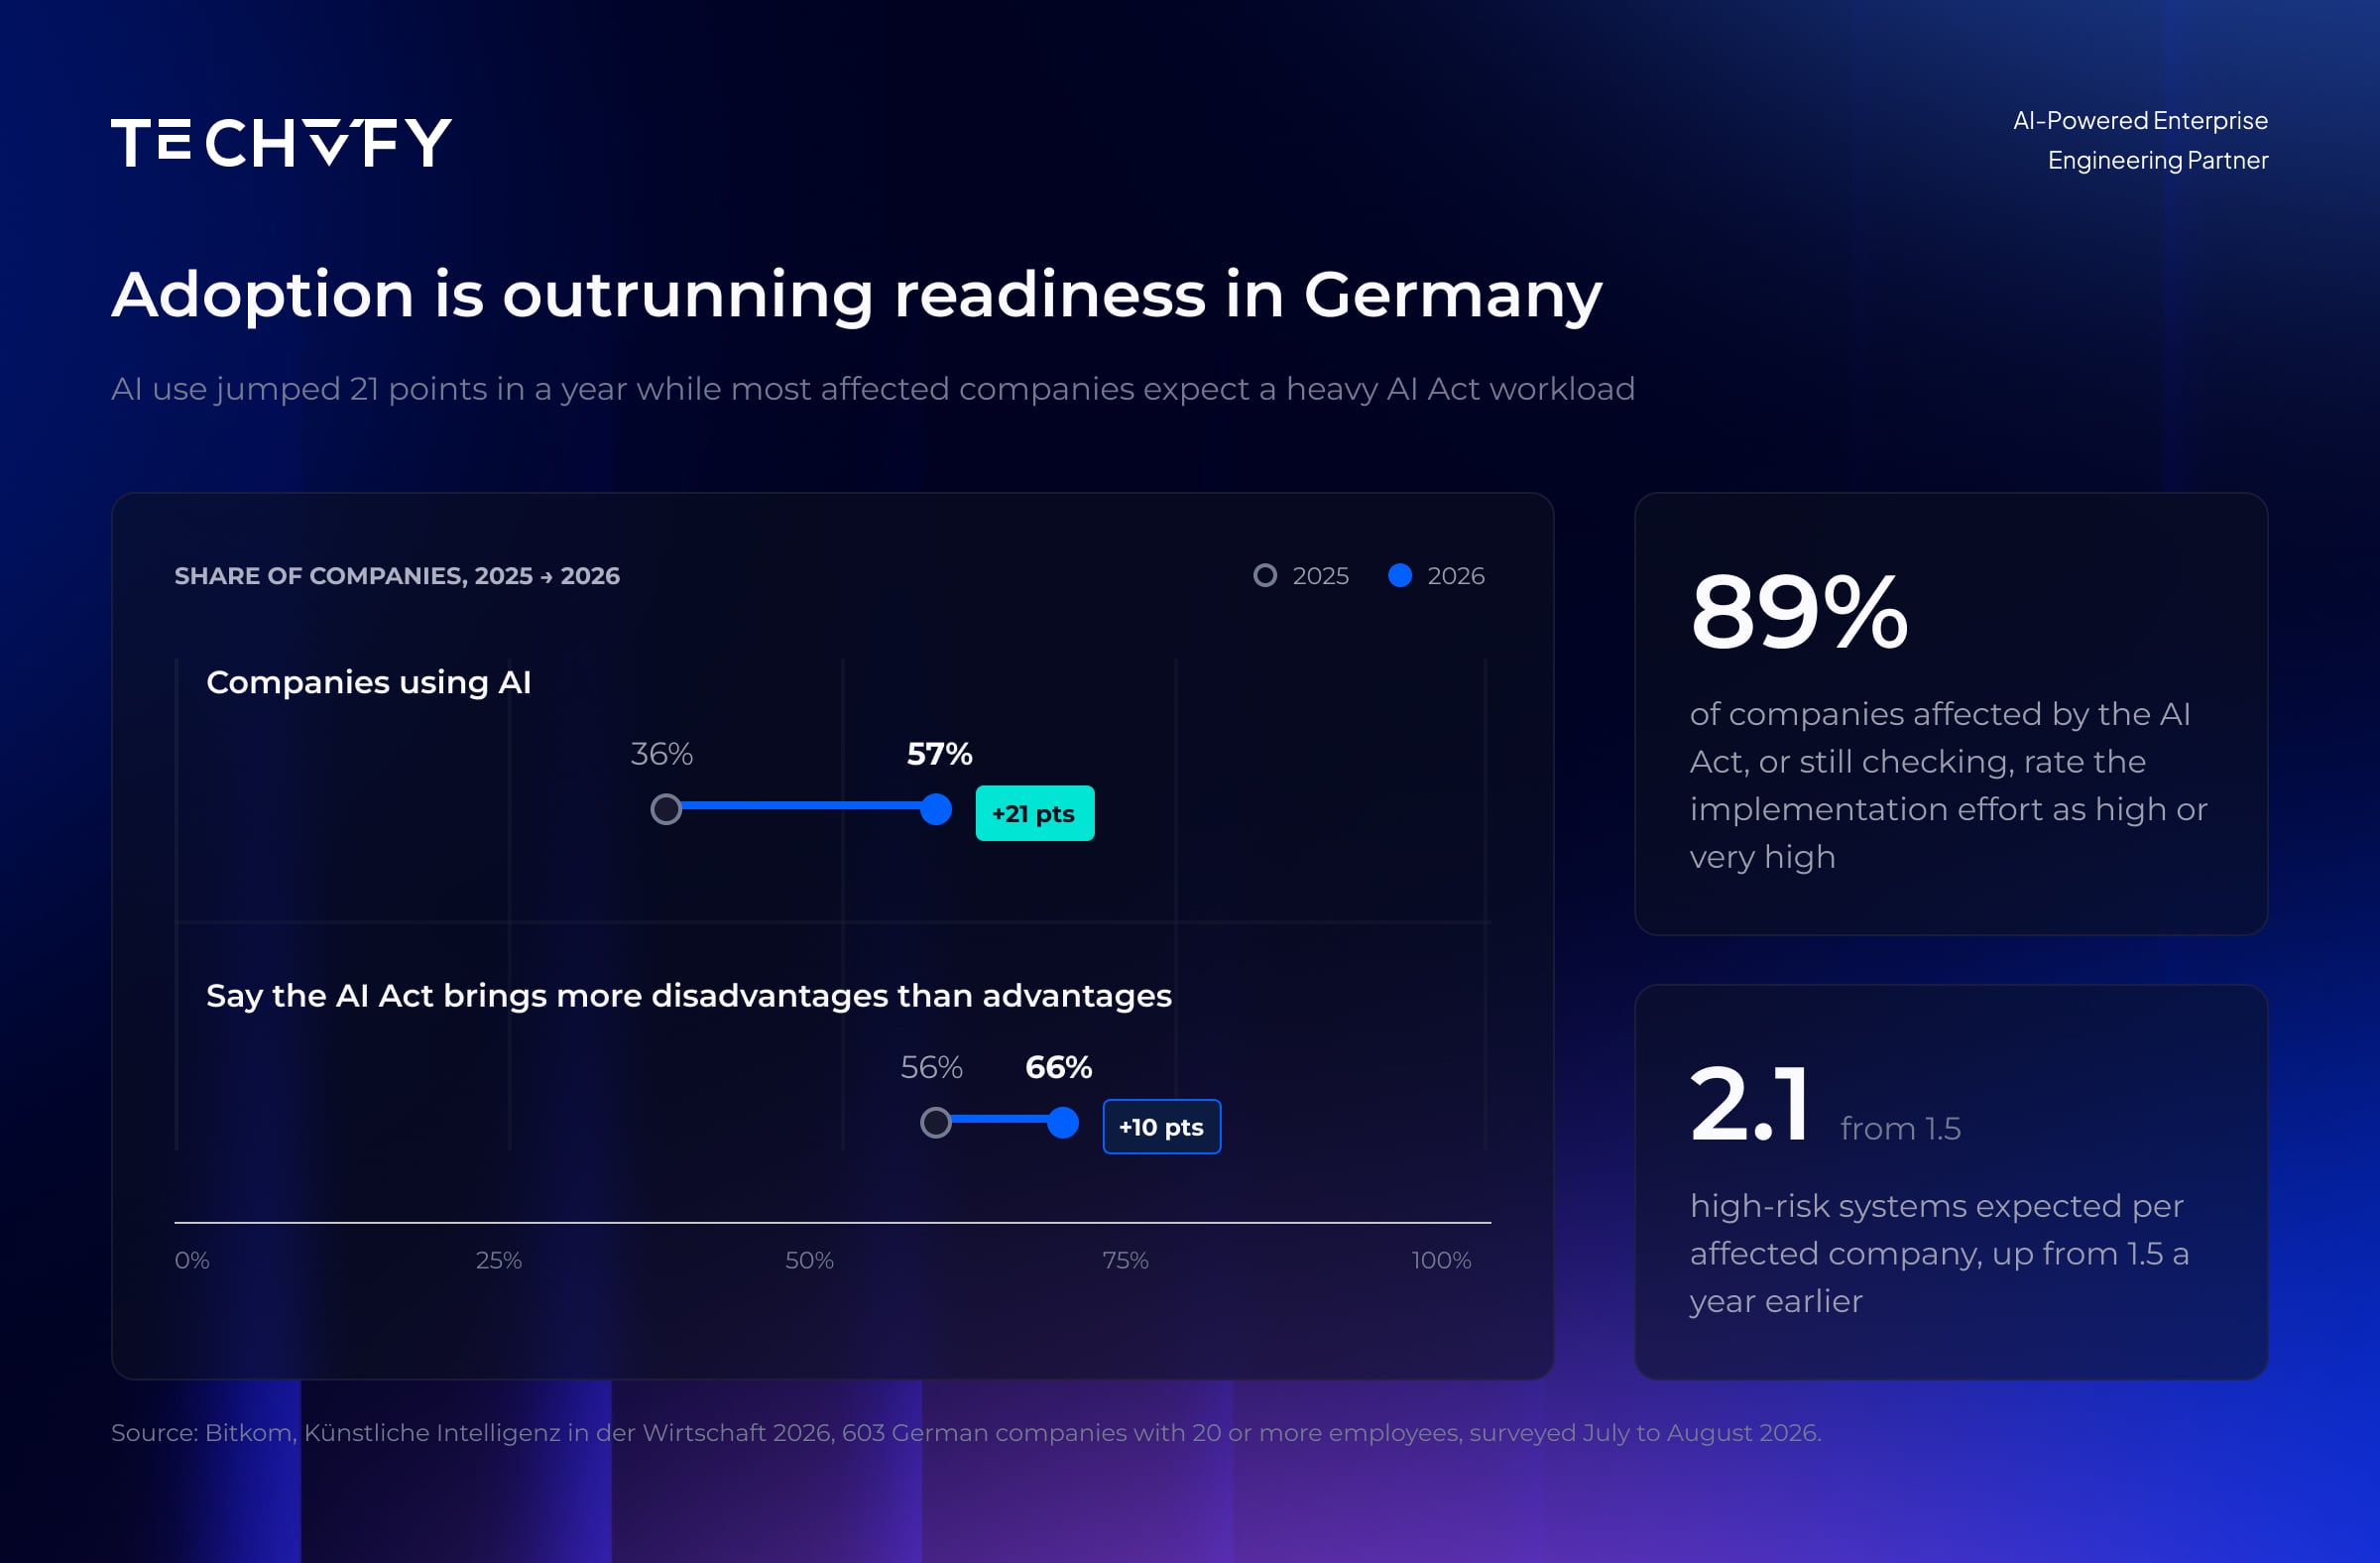
Các doanh nghiệp gần hạn chót hiểu rõ điều này. Trong khảo sát tháng 9 năm 2026 của Bitkom với 603 doanh nghiệp Đức có từ 20 nhân viên trở lên, 89% doanh nghiệp chịu ảnh hưởng bởi AI Act hoặc đang kiểm tra xem có thuộc diện áp dụng không đánh giá nỗ lực thực hiện là cao hoặc rất cao. Các doanh nghiệp bị ảnh hưởng hiện dự kiến trung bình có 2,1 hệ thống rủi ro cao mỗi doanh nghiệp, tăng từ 1,5 năm trước, và 66% cho rằng Đạo luật tạo ra nhiều bất lợi hơn lợi thế cho doanh nghiệp Đức, tăng từ 56%.
Trong khi đó, việc sử dụng AI trong cùng nhóm doanh nghiệp này đã tăng từ 36% lên 57% chỉ trong một năm. Việc áp dụng đang vượt xa sự sẵn sàng, và khoảng cách giữa hai yếu tố này chính là công việc mà lộ trình phải lên kế hoạch.
Có một chi phí thứ hai hiếm khi xuất hiện trong ngân sách tuân thủ. Một hệ thống phải được thiết kế lại để ghi nhật ký và giám sát vào năm 2027 là một hệ thống không thể thêm tính năng mới trong thời gian đó. Các nhóm xây dựng nền tảng ngay từ bây giờ sẽ giữ được năng lực làm sản phẩm năm 2027; các nhóm chờ đợi sẽ phải dành năng lực đó cho việc khắc phục.
Đức đã có cơ quan quản lý riêng
Đối với độc giả khu vực DACH, có lý do thứ tư khiến việc trì hoãn này có vẻ ít nghiêm trọng hơn khi nhìn kỹ. Luật thực thi của Đức, KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG), có hiệu lực từ ngày 29 tháng 7 năm 2026, hai ngày sau Omnibus. Luật này chỉ định Bundesnetzagentur là cơ quan giám sát thị trường quốc gia và điểm liên hệ duy nhất, giữ các cơ quan quản lý ngành như BaFin và BfArM chịu trách nhiệm lĩnh vực riêng, đồng thời thành lập trung tâm phối hợp (KoKIVO) trong Bundesnetzagentur để ban hành hướng dẫn.
Luật cũng bổ sung mức phạt quốc gia lên đến 50.000 euro bên cạnh các mức phạt của EU, mở AI Service Desk để cung cấp hướng dẫn không ràng buộc, và thiết lập các regulatory sandbox cùng lộ trình thử nghiệm thực tế nhanh, theo đó một thử nghiệm được coi là được phê duyệt nếu cơ quan quản lý không phản đối trong vòng 30 ngày.
Nói cách khác, bộ máy thực thi tại thị trường lớn nhất EU đã được kích hoạt trước khi các nghĩa vụ mà nó sẽ thực thi có hiệu lực, điều này ngược lại với kế hoạch ban đầu. Một khách hàng Đức đánh giá đối tác kỹ thuật vào năm 2026 sẽ hợp lý khi hỏi liệu đối tác đó có thể cung cấp tài liệu mà Bundesnetzagentur sẽ yêu cầu trong tương lai hay không. Câu trả lời trung thực phụ thuộc vào việc tài liệu đó được thiết kế ngay từ đầu hay được thêm vào sau.
Đối tác phát triển cần đáp ứng gì với quý khách
Một điều khoản quyết định ai sẽ chịu trách nhiệm nặng nề nhất. Điều 3(3) định nghĩa nhà cung cấp là bất kỳ ai phát triển hệ thống AI, hoặc thuê phát triển, và đưa nó ra thị trường hoặc đưa vào sử dụng dưới tên của mình. Một công ty đặt hàng hệ thống từ đối tác kỹ thuật và vận hành dưới thương hiệu riêng được coi là nhà cung cấp theo quy định, với trách nhiệm về tài liệu của nhà cung cấp, dù chưa từng viết một dòng mã nào.
Điều đó khiến gói bàn giao trở thành sản phẩm quan trọng nhất trong một dự án AI tại EU, và là câu hỏi mà bất kỳ khách hàng cẩn trọng nào cũng nên đặt ra với đối tác tiềm năng trước khi ký hợp đồng: chính xác quý khách sẽ nhận được gì để có thể đảm bảo Chương III khi nó có hiệu lực?
Một câu trả lời tốt là ngắn gọn và cụ thể. Tài liệu kỹ thuật mô tả hệ thống theo cách mà cơ quan quản lý sẽ yêu cầu. Hồ sơ quản lý rủi ro thể hiện những gì đã được xem xét và quyết định. Bảng dữ liệu cho mỗi bộ dữ liệu huấn luyện và đánh giá, kèm nguồn gốc và cơ sở pháp lý. Ghi nhật ký được thiết kế ngay từ đầu, với thời gian lưu trữ theo yêu cầu sáu tháng tại Điều 26(6) dành cho người triển khai. Giao diện giám sát con người mà người vận hành có thể thực sự sử dụng để ghi đè hoặc dừng hệ thống. Hướng dẫn sử dụng mà người triển khai có thể theo dõi mà không cần gọi đến người phát triển. Và hồ sơ kiểm thử đằng sau tất cả.
Không có gì xa lạ trong danh sách đó, chỉ là kỷ luật thông thường của kỹ thuật doanh nghiệp áp dụng cho những phần của hệ thống mà cơ quan quản lý sẽ một ngày yêu cầu xem, trong khi hệ thống đang được xây dựng chứ không phải sau khi giao hàng. Đây là tiêu chuẩn mà chúng tôi cố gắng tuân thủ trong các dự án EU, và bất kỳ khách hàng nào cũng nên thoải mái hỏi trước khi ký hợp đồng.
Còn những gì chưa rõ
Còn một số vấn đề chưa được giải quyết, và lộ trình nên nêu rõ thay vì giả vờ khác đi. Các tiêu chuẩn hài hòa chưa có ngày trích dẫn chính thức trên Công báo; tiêu chuẩn đầu tiên về quản lý chất lượng dự kiến vào tháng 8 năm 2026 và các tiêu chuẩn còn lại sẽ do CEN và CENELEC ban hành trước cuối năm 2026, sau đó Ủy ban sẽ đánh giá.
Ủy ban phải ban hành hướng dẫn về Điều 8(2), 9(10) và 17(3) trước ngày 1 tháng 8 năm 2027, mẫu giám sát sau thị trường trước ngày 2 tháng 9 năm 2027, và các văn bản ủy quyền thu hẹp các yêu cầu trùng lặp cho hệ thống Phụ lục I trước ngày 2 tháng 8 năm 2027. Các tổ chức thông báo có hạn đến ngày 28 tháng 1 năm 2028 để nộp đơn đề cử chính thức. Hướng dẫn chung của EDPB và Ủy ban về sự tương tác giữa GDPR và AI Act dự kiến, tạm thời, vào cuối năm 2026, và chính sách cải cách GDPR có thể thay đổi định nghĩa dữ liệu cá nhân hoặc cơ sở pháp lý cho huấn luyện AI, hoặc có thể không được thông qua.
Điểm chung của tất cả những điều này là chúng làm rõ cách đánh giá hệ thống rủi ro cao, không phải liệu nó có cần ghi nhật ký, giám sát, quản trị dữ liệu hay tài liệu hay không. Nền tảng đã ổn định ngay cả khi các tiêu chuẩn hoàn thiện bị chậm, và đó là quan điểm chúng tôi áp dụng khi lập kế hoạch: xây dựng phần ổn định trước, để chỗ cho các điều chỉnh, và giữ lộ trình có ngày tháng để mọi người biết giả định nào được đưa ra khi nào.
Bắt đầu từ đâu
Bước thực tiễn đầu tiên hoàn thành trong hai tuần. Lấy tất cả hệ thống AI quý khách vận hành hoặc đang phát triển cho người dùng EU và phân loại thành ba cột: hiện đang chịu Điều 50, hệ thống tạo sinh (generative) và do đó chịu các lệnh cấm từ tháng 12, và ứng viên hệ thống rủi ro cao theo Phụ lục III hoặc Phụ lục I.
Sau đó, với từng hệ thống, trả lời bốn câu hỏi mà cả hai luật đều sẽ hỏi: dữ liệu cá nhân nào được sử dụng và trên cơ sở nào, những gì được ghi nhật ký và trong bao lâu, ai có thể can thiệp và bằng cách nào, và tài liệu lưu trữ ở đâu. Những khoảng trống mà bài tập này tiết lộ chính là lộ trình cho mười sáu tháng tới, và phần lớn trong số đó sẽ là các khoảng trống GDPR mang nhãn AI Act.
Chúng tôi đã thảo luận về vấn đề liên quan với Brenn Hill, Quản lý cấp cao về Khoa học Dữ liệu tại Delivery Hero ở Berlin, trên TechviCast, nơi ông trình bày khung BRACE để bảo đảm các AI agent trong môi trường sản xuất. Các câu hỏi giám sát ở trên chính là những vấn đề ông nêu ra từ phía người vận hành.
Không cần phải chờ đợi Brussels cho tất cả điều này. Những phần của lộ trình AI sẽ tồn tại qua mọi điều chỉnh sắp tới đã được biết, và mười sáu tháng là đủ để xây dựng chúng một cách bài bản. Các công ty sẽ thấy tháng 12 năm 2027 không có gì bất ngờ chính là những công ty đã coi năm 2026 là năm bắt đầu công việc.