
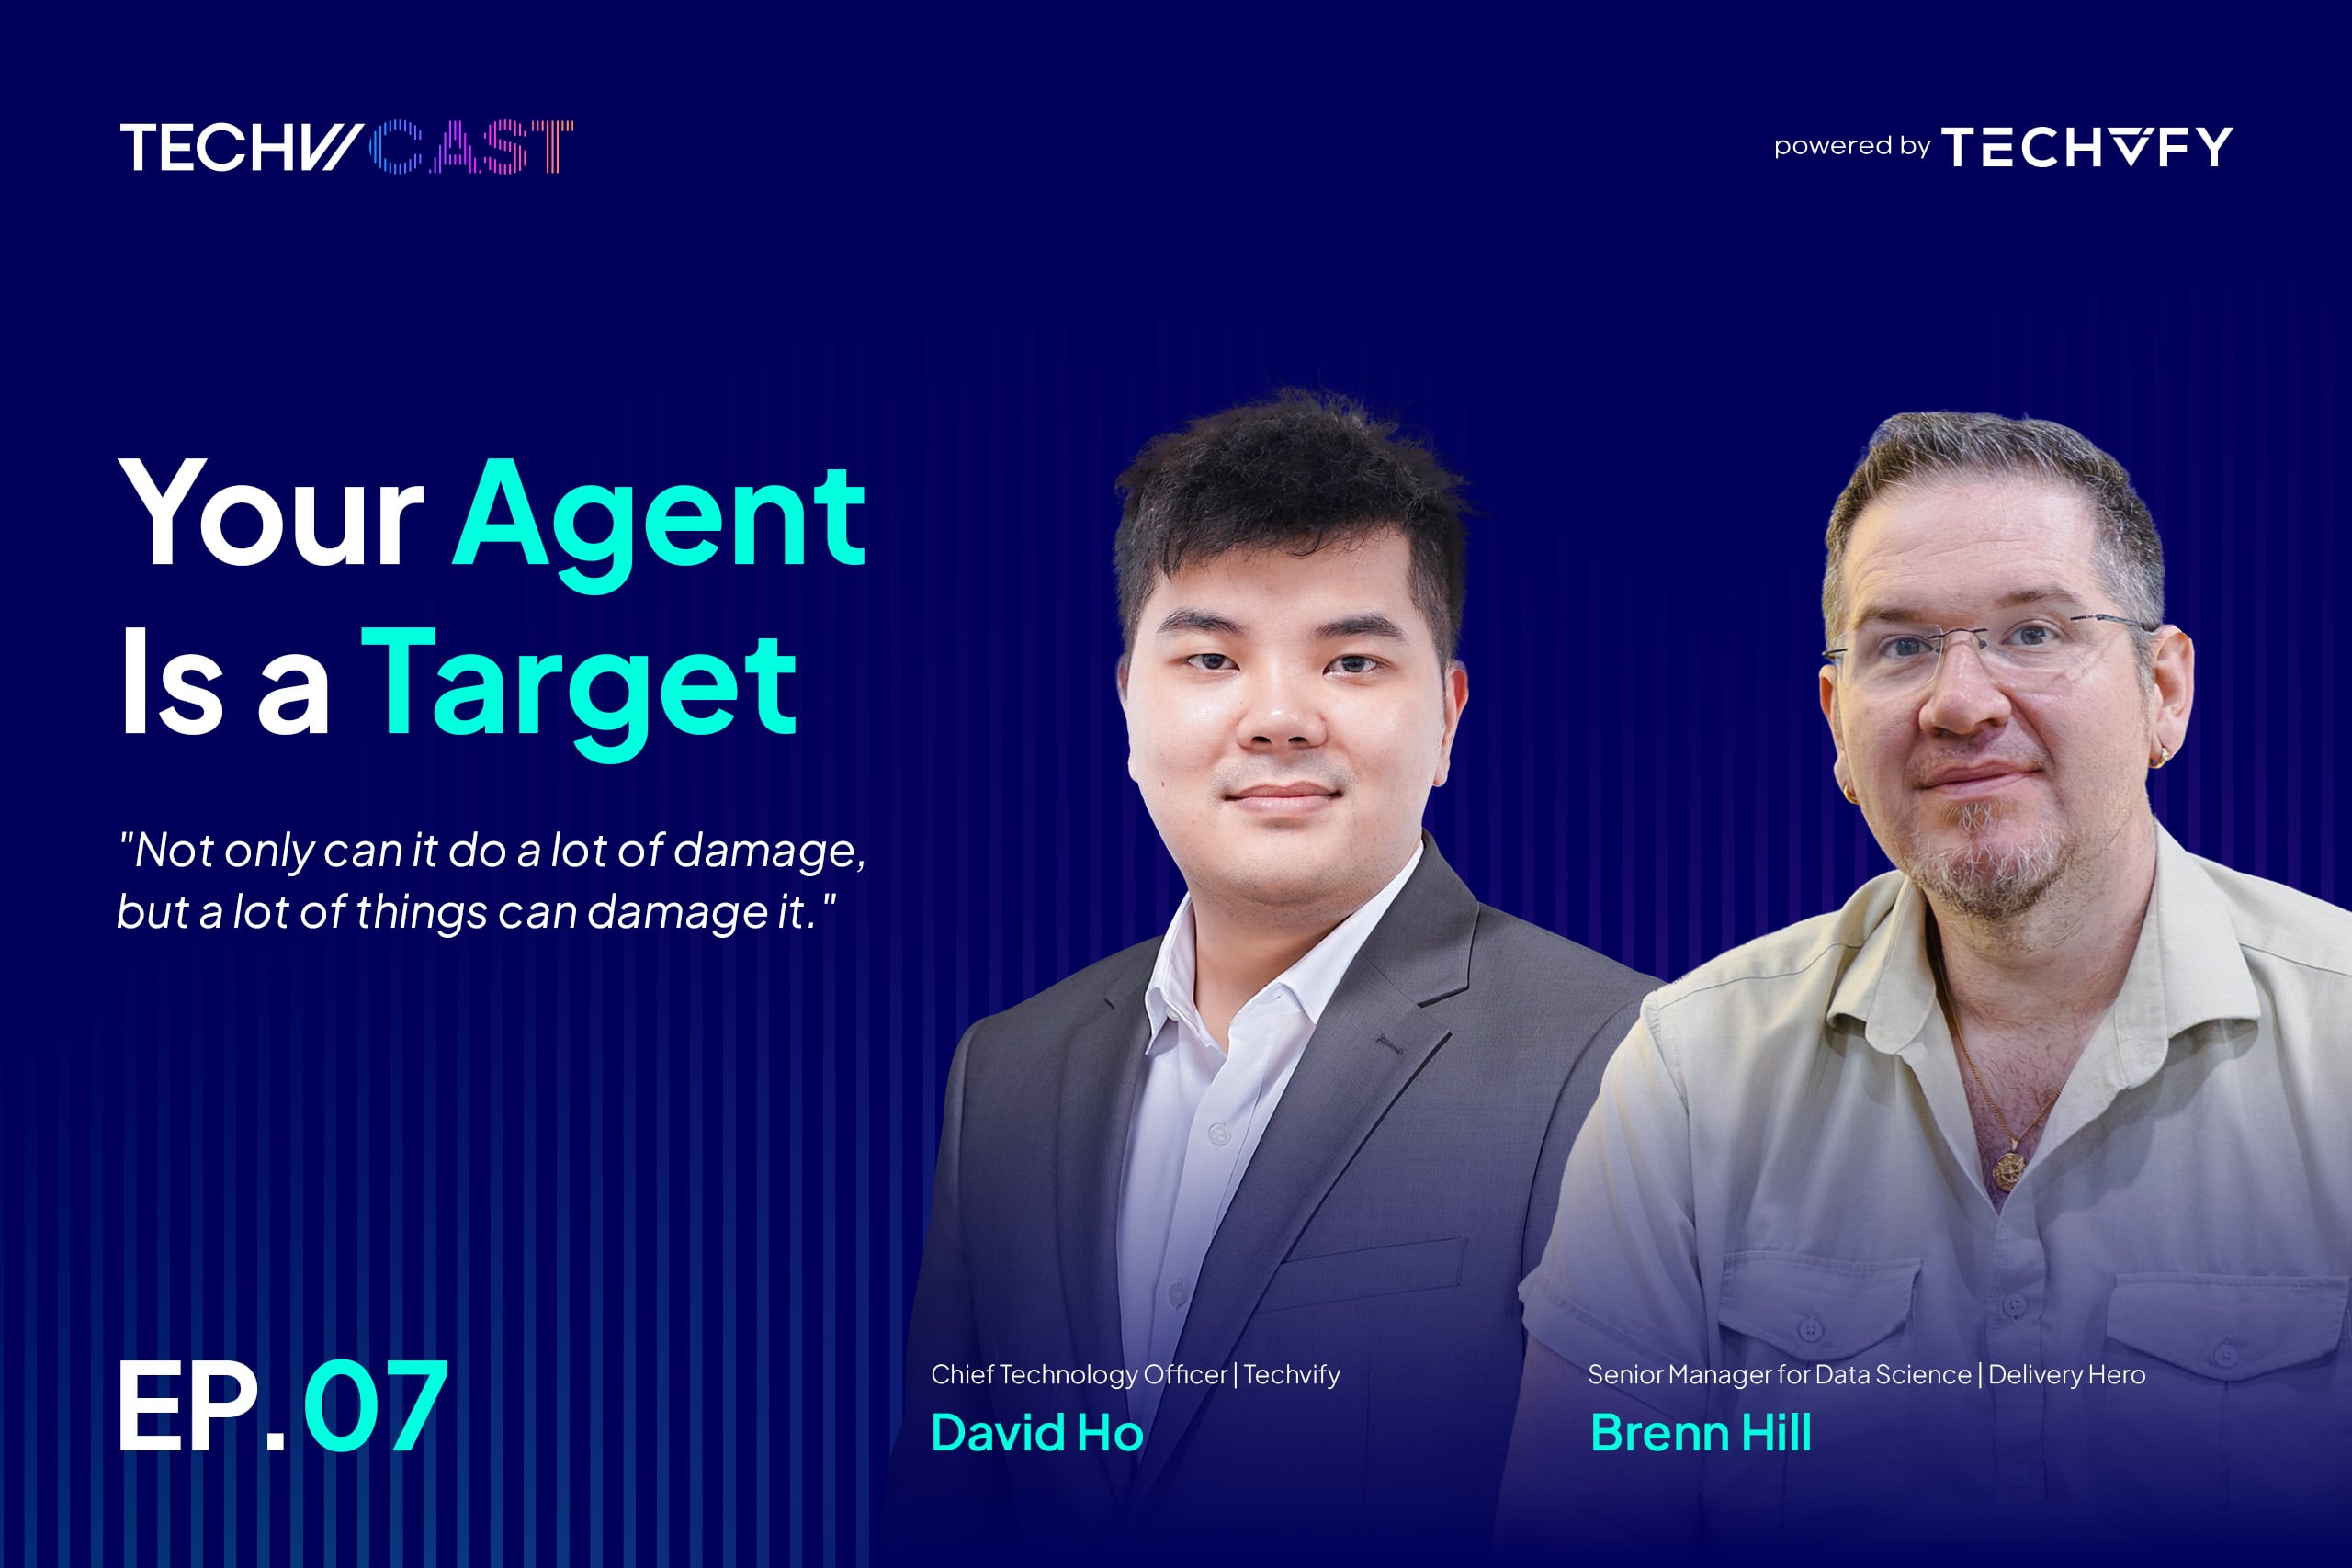
TechviCast tập 7: Agent của quý khách là mục tiêu tấn công
Authors
AI agent của quý khách có thể gọi công cụ, truy cập dữ liệu và tự thực hiện hành động. Vậy điều gì sẽ xảy ra khi một điểm cuối của API đó bị xâm phạm? Trong tập TechviCast này, Brenn Hill và David Ho thảo luận thẳng thắn về những gì cần thiết để bảo mật các AI agent tự chủ trước khi đưa vào sản xuất, cũng như hướng rủi ro mà hầu hết các nhóm kỹ thuật không nghĩ đến để phòng tránh.
Khách mời của chúng tôi: Brenn Hill
Brenn là Quản lý cấp cao: Khoa học dữ liệu, Kỹ thuật dữ liệu, ML và AI đóng tại Berlin. Trong hơn 15 năm, ông đã xây dựng và mở rộng các nhóm kỹ thuật và khoa học dữ liệu toàn cầu tại Delivery Hero, tập đoàn niêm yết trên DAX nơi ông dẫn dắt khoa học dữ liệu, kỹ thuật dữ liệu và ML & AI cho AdTech, cũng như tại VNG / ZaloPay, kỳ lân công nghệ đầu tiên của Việt Nam. Ông từng là CTO startup và gần đây đã thúc đẩy hơn 140 triệu đô la ARR bổ sung thông qua các hệ thống AI/ML và khoa học dữ liệu sản xuất. Ông là tác giả của The Delivery Gap: Why AI Adoption Fails and How Engineering Leaders Fix It, và là người sáng lập BRACE, một khuôn khổ bảo mật và quản trị AI mở, trung lập nhà cung cấp dành cho các AI agent tự chủ. Công việc của ông đã được AWS và Okta giới thiệu.
Người dẫn chương trình: David Ho
David là Giám đốc Công nghệ tại Techvify, đồng thời dẫn dắt chuyển đổi AI và đào tạo các nhóm ở mọi phòng ban trong việc ứng dụng AI thực tiễn. Ông là người dẫn TechviCast với trọng tâm về những điều doanh nghiệp phải kiểm soát trước khi AI được đưa vào sản xuất: dữ liệu hệ thống có thể truy cập, công việc được phép thực hiện và ai có thể chứng minh sau đó.
Những điểm nổi bật chính trong cuộc trò chuyện
- Tại sao bảo mật agentic không hoạt động như bảo mật truyền thống
- Khuôn khổ BRACE: năm bước kiểm tra trước khi sản xuất
- Tại sao mỗi API mà agent gọi cũng là một rủi ro đối với agent
- Phạm vi ảnh hưởng và khi nào cần giữ con người tham gia
- Yêu cầu thực tế của GDPR và Đạo luật AI EU
Dòng thời gian tập & phân tích chi tiết
Đi thẳng vào những phần quan trọng. David và Brenn chuyển từ lý do bảo mật agent phá vỡ mọi mô hình mà doanh nghiệp đã tin tưởng, đến năm kiểm soát BRACE, hướng rủi ro mà hầu hết nhóm không nghĩ đến, và yêu cầu hiện hành của quy định EU. Chọn chương và khám phá.
0:00 - Giới thiệu và tiểu sử Brenn
2:29 - Từ Copilots đến các agent tự thực hiện hành động
3:16 - Tại sao agent cần khuôn khổ bảo mật riêng
7:18 - Bên trong khuôn khổ BRACE
10:18 - Rủi ro hệ sinh thái và mối quan hệ hai chiều
12:18 - Phạm vi ảnh hưởng và giới hạn quyền truy cập của agent
14:19 - Khi nào cần giữ con người tham gia
17:07 - Dấu vết kiểm toán và những gì cần ghi lại
22:29 - GDPR, Đạo luật AI EU và các sự cố thực tế
24:20 - Những bài học cuối cùng